漫画でわかる!今回のテーマ
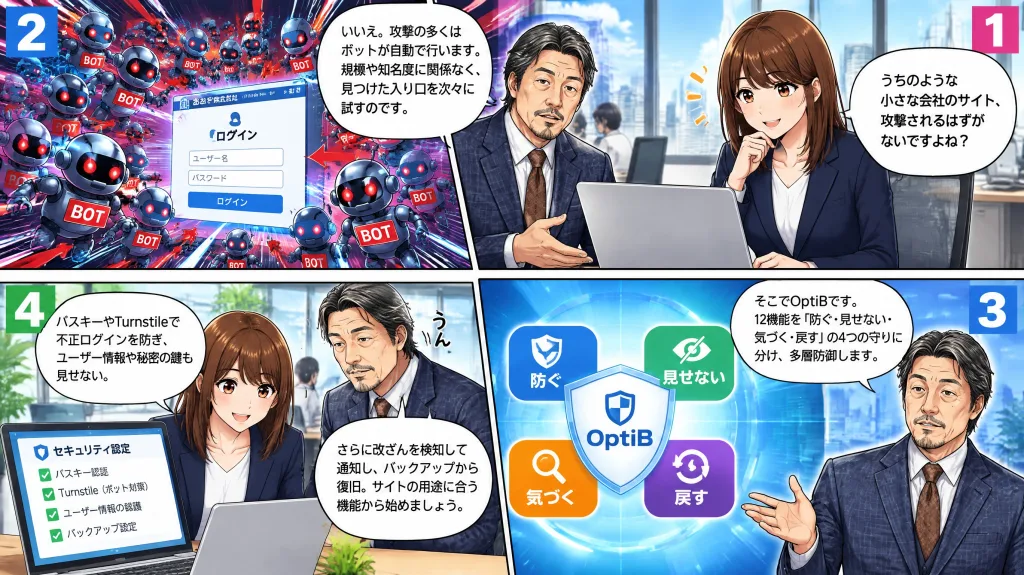
「うちのような小さな会社のサイトや個人ブログが、狙われるはずがない」。そう思って、WordPressのセキュリティ対策を後回しにしていませんか。実は、WordPressへの攻撃の多くはボットによって自動化されていて、サイトの規模や知名度に関係なく、見つかった入り口から片っぱしから試されています。
この記事では、WordPressテーマ「OptiB」に最初から備わっている12のセキュリティ機能を、「防ぐ・見せない・気づく・戻す」の4つの守りに分けて紹介します。企業のWeb担当者の方、ご自身でブログを運営している方、お客様のサイトを預かる制作者の方にも、自分のサイトに当てはめながら読んでいただける内容です。
- WordPressのセキュリティ対策が後回しにできない理由
- 防ぐ:ログインの入り口を固める6つの機能
- 見せない:攻撃のヒントと秘密の鍵を渡さない3つの機能
- 気づく:改ざんや異変にすぐ気づく2つの機能
- 戻す:万が一の改ざんから復旧する1つの機能
- サイトの種類別・おすすめの設定
WordPressのセキュリティ対策が後回しにできない理由
WordPressは、世界でもっとも使われているCMSです。W3Techsの調査では、2026年10月時点で全Webサイトの約40%、CMSを使っているサイトに限れば6割近くがWordPressで動いています。日本ではさらに利用率が高く、CMSのシェアは8割を超えるというデータもあります。使う人が多いということは、攻撃者にとっても「狙う価値のある標的」だということです。
WordPressのシェア(2026年10月時点)
使う人が多い=攻撃者にとっても「狙う価値のある標的」
出典:W3Techs(2026年10月時点)、WPZOOM「WordPress Statistics」
WordPress専門のセキュリティ企業Patchstackのレポートによると、2025年に見つかったWordPress関連の脆弱性は11,334件で、前年より42%も増えました。注目したいのはその内訳です。91%はプラグインで見つかったもので、WordPress本体(コア)の脆弱性はわずか6件でした。つまり、機能を足すためにプラグインを増やすほど、守るべき入り口も増えていくわけです。
WordPress関連の脆弱性 件数
1年で約1.4倍に急増
前年比 +42%脆弱性はどこで見つかった?
2025年・11,334件の内訳
プラグイン 91%テーマなど 約9%
WordPress本体(コア)の脆弱性は
わずか 6件(全体の約0.05%)
⇒ リスクの大半はプラグインにある
出典:Patchstack「State of WordPress Security In 2026」
小さな会社のサイトにも毎月10万件の攻撃が届いている
実際にどれくらいの攻撃が来ているのか、Cloudflareを導入しているごく一般的な地元企業のサイトのデータを見てみましょう。有名企業でも大手ECサイトでもない、どこにでもある会社のホームページです。

※訪問者数やアクセス数ではなく、すべて攻撃としてブロックされたリクエストの数です
このグラフはアクセス数ではありません。Cloudflareが「攻撃」と判断して、サイトに届く前に遮断したリクエストの数です。多い日には1日で約2万件、1か月の合計では約10万件もの攻撃が、サイトに届く前に止められていました。
注目したいのは、ほとんど攻撃がない日と、突然1万〜2万件の攻撃が押し寄せる日があることです。攻撃はボットによって自動で行われており、ある日いきなり大量に試されます。Cloudflareのような守りがなければ、これらはすべてサーバーやログイン画面に直接届いていたことになります。知名度の高いサイトだけが狙われるわけではありません。地元の一般企業のサイトでも、これだけの攻撃を毎日のように受けているのが現実です。
放置すると起こる代表的な被害
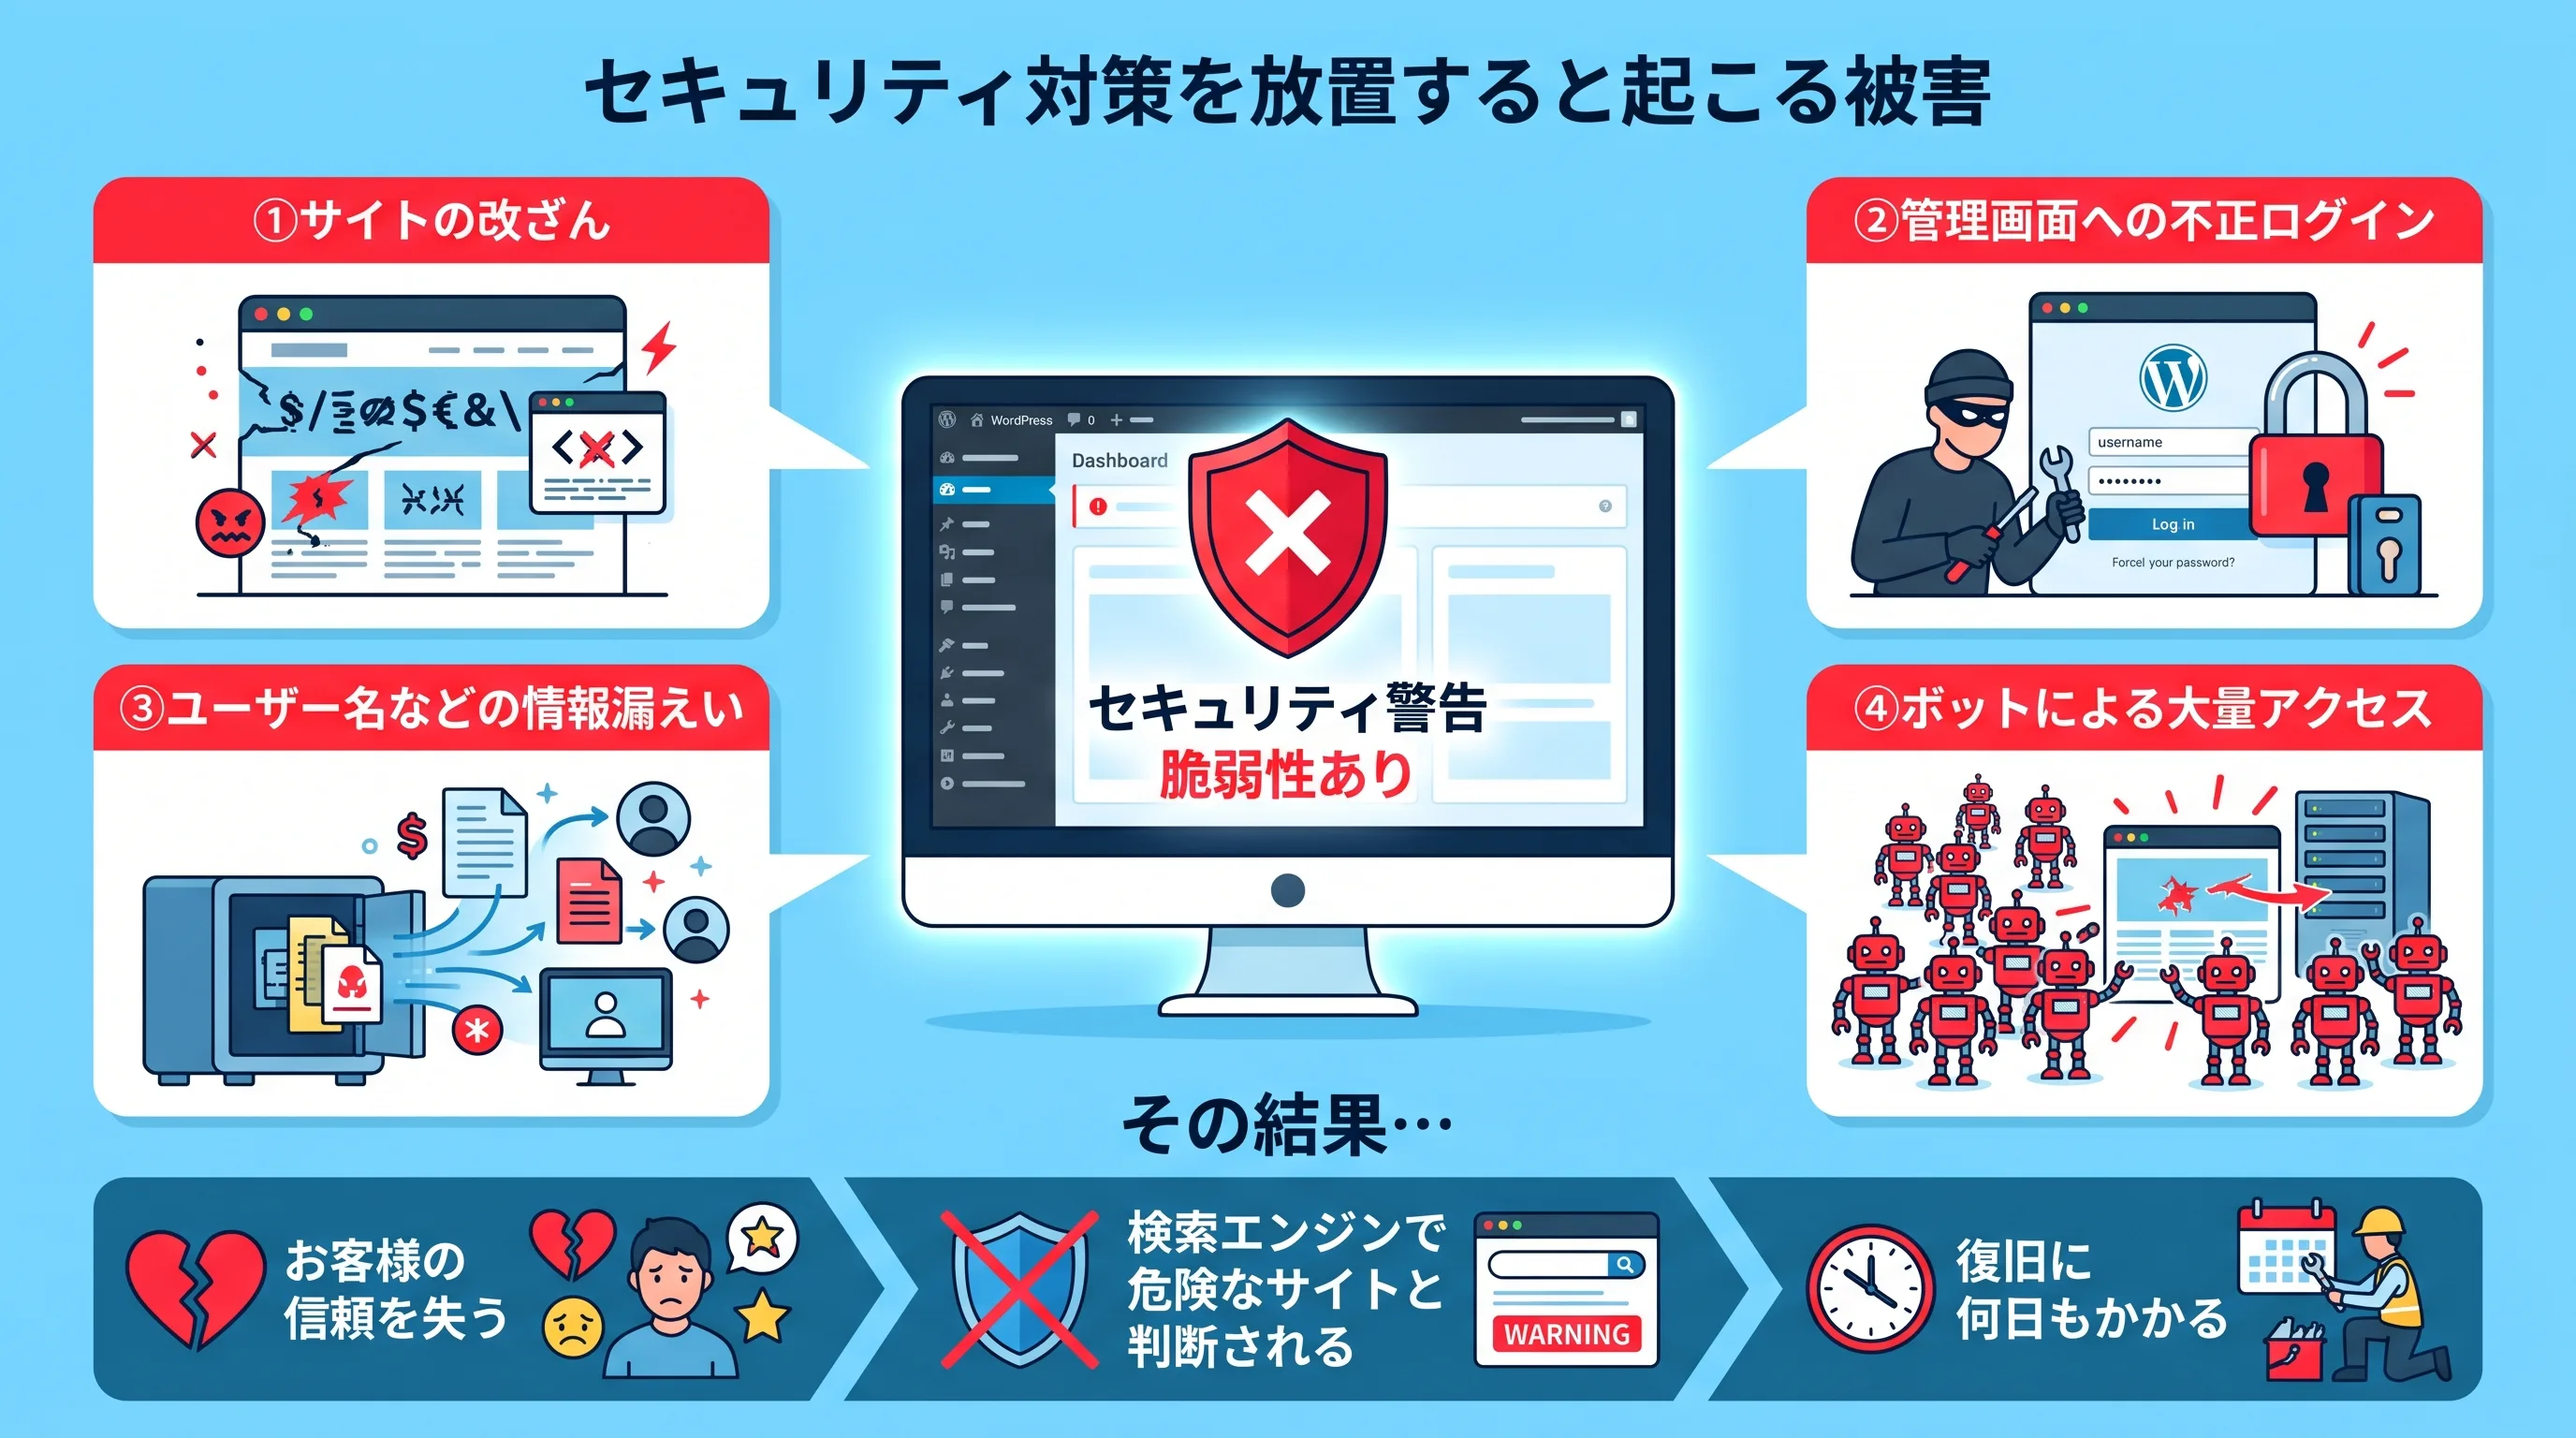
代表的な被害は、サイトの改ざん、管理画面への不正ログイン、ユーザー名などの情報漏えい、ボットによる大量アクセスです。一度被害にあえば、お客様の信頼を失うだけでなく、検索エンジンに危険なサイトと判断されたり、復旧に何日もかかったりすることもあります。「対策しなきゃとは思うけれど、セキュリティ用のプラグインをいくつも入れて管理するのは大変」。そう感じている方にこそ知っていただきたいのが、次に紹介する考え方です。
プラグインを重ねるより「テーマで守る」という選択
OptiBは、セキュリティ機能を最初からテーマ本体に備えたWordPressテーマです。ログインの保護、改ざんの検知、バックアップといった機能を別々のプラグインでそろえる必要がないため、管理するプラグインの数を抑えられ、設定画面もひとつにまとまります。
各機能はそれぞれオン・オフを切り替えられるので、サイトの用途に合わせて必要なものだけを有効にできます。OptiBが大切にしているのは「多層防御」という考え方です。1つの対策が破られても、別の層で食い止められるように守りを重ねておく。ここからは、その層を「防ぐ」「見せない」「気づく」「戻す」の4つの守りに分けて見ていきましょう。
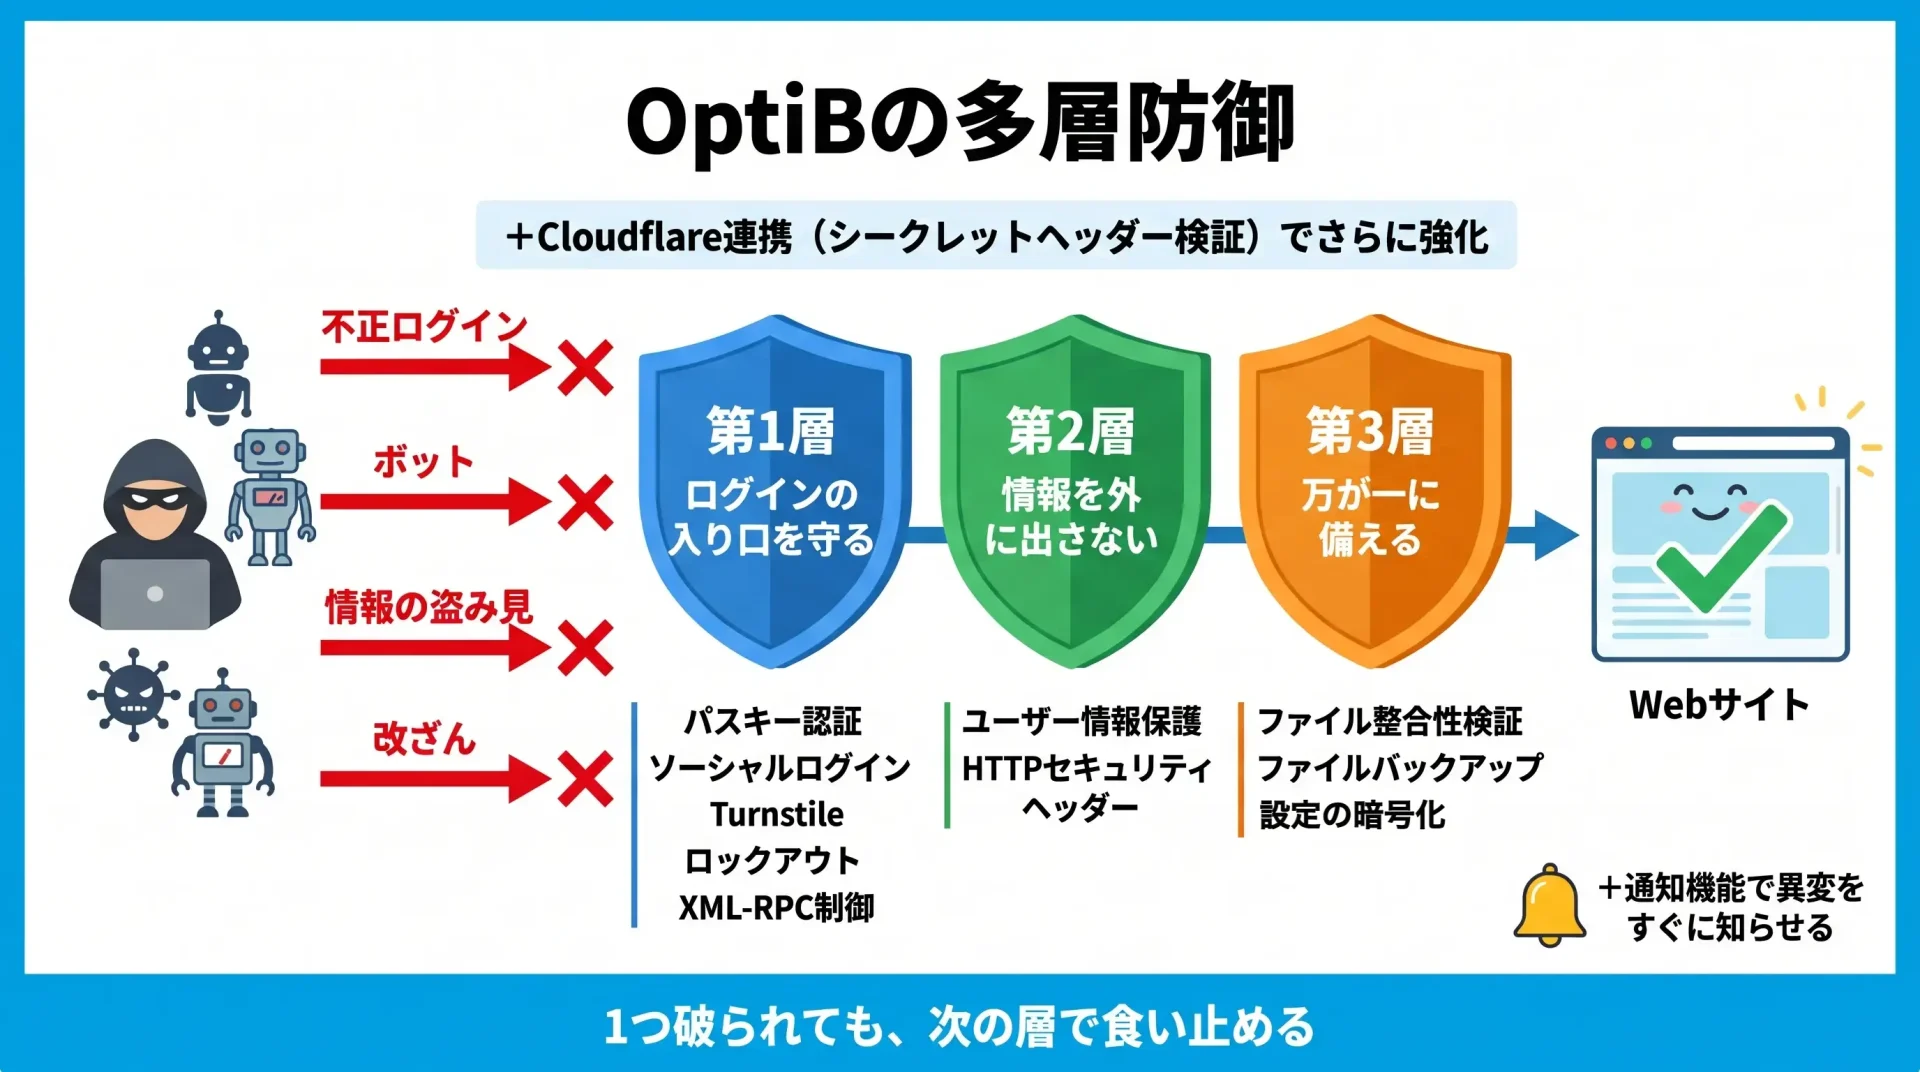
OptiBの12のセキュリティ機能一覧
OptiBに搭載されている12のセキュリティ機能を、まずは一覧で確認しておきましょう。
| 守り | 機能 | ひとことで言うと |
|---|---|---|
| 防ぐ (ログインの入り口) | ① パスキー認証 | 端末の指紋・顔認証・PINでログイン。パスワードを盗まれない |
| ② ソーシャルログイン | Google・Discord・LINEでログイン | |
| ③ Turnstile | パズル不要でボットをはじく | |
| ④ ログイン保護 | 総当たり攻撃をロックアウト&検知 | |
| ⑤ XML-RPC制御 | 見落としがちな裏口を閉じる | |
| ⑥ シークレットヘッダー検証 | Cloudflareを迂回する攻撃を遮断 | |
| 見せない (情報・秘密の鍵) | ⑦ ユーザー情報保護 | ユーザー名の漏えい経路を閉じる |
| ⑧ HTTPセキュリティヘッダー | クリックジャッキングなどを防ぐ | |
| ⑨ 設定の暗号化 | DBが漏れてもAPIキーを読ませない | |
| 気づく (検知・通知) | ⑩ ファイル整合性検証 | 改ざんにすぐ気づく |
| ⑪ 通知チャンネル・通知ルール | トラブルをメールやチャットへすぐ通知 | |
| 戻す (復旧) | ⑫ ファイルバックアップ | 被害前の状態に戻す |
【防ぐ】WordPressの不正ログイン対策!入り口を固める6つの機能
1つめの守りは「防ぐ」。攻撃者が真っ先に狙うのはログイン画面です。OptiBは、パスワードそのものを狙わせない仕組みと、ボットや総当たり攻撃をはじく仕組みの両面から入り口を固め、Cloudflareを使っている場合はCloudflareを迂回してくる攻撃まで遮断します。WordPressのセキュリティ対策では、まずここを優先しましょう。
① パスキー認証|パスワードを使わない安全なログイン
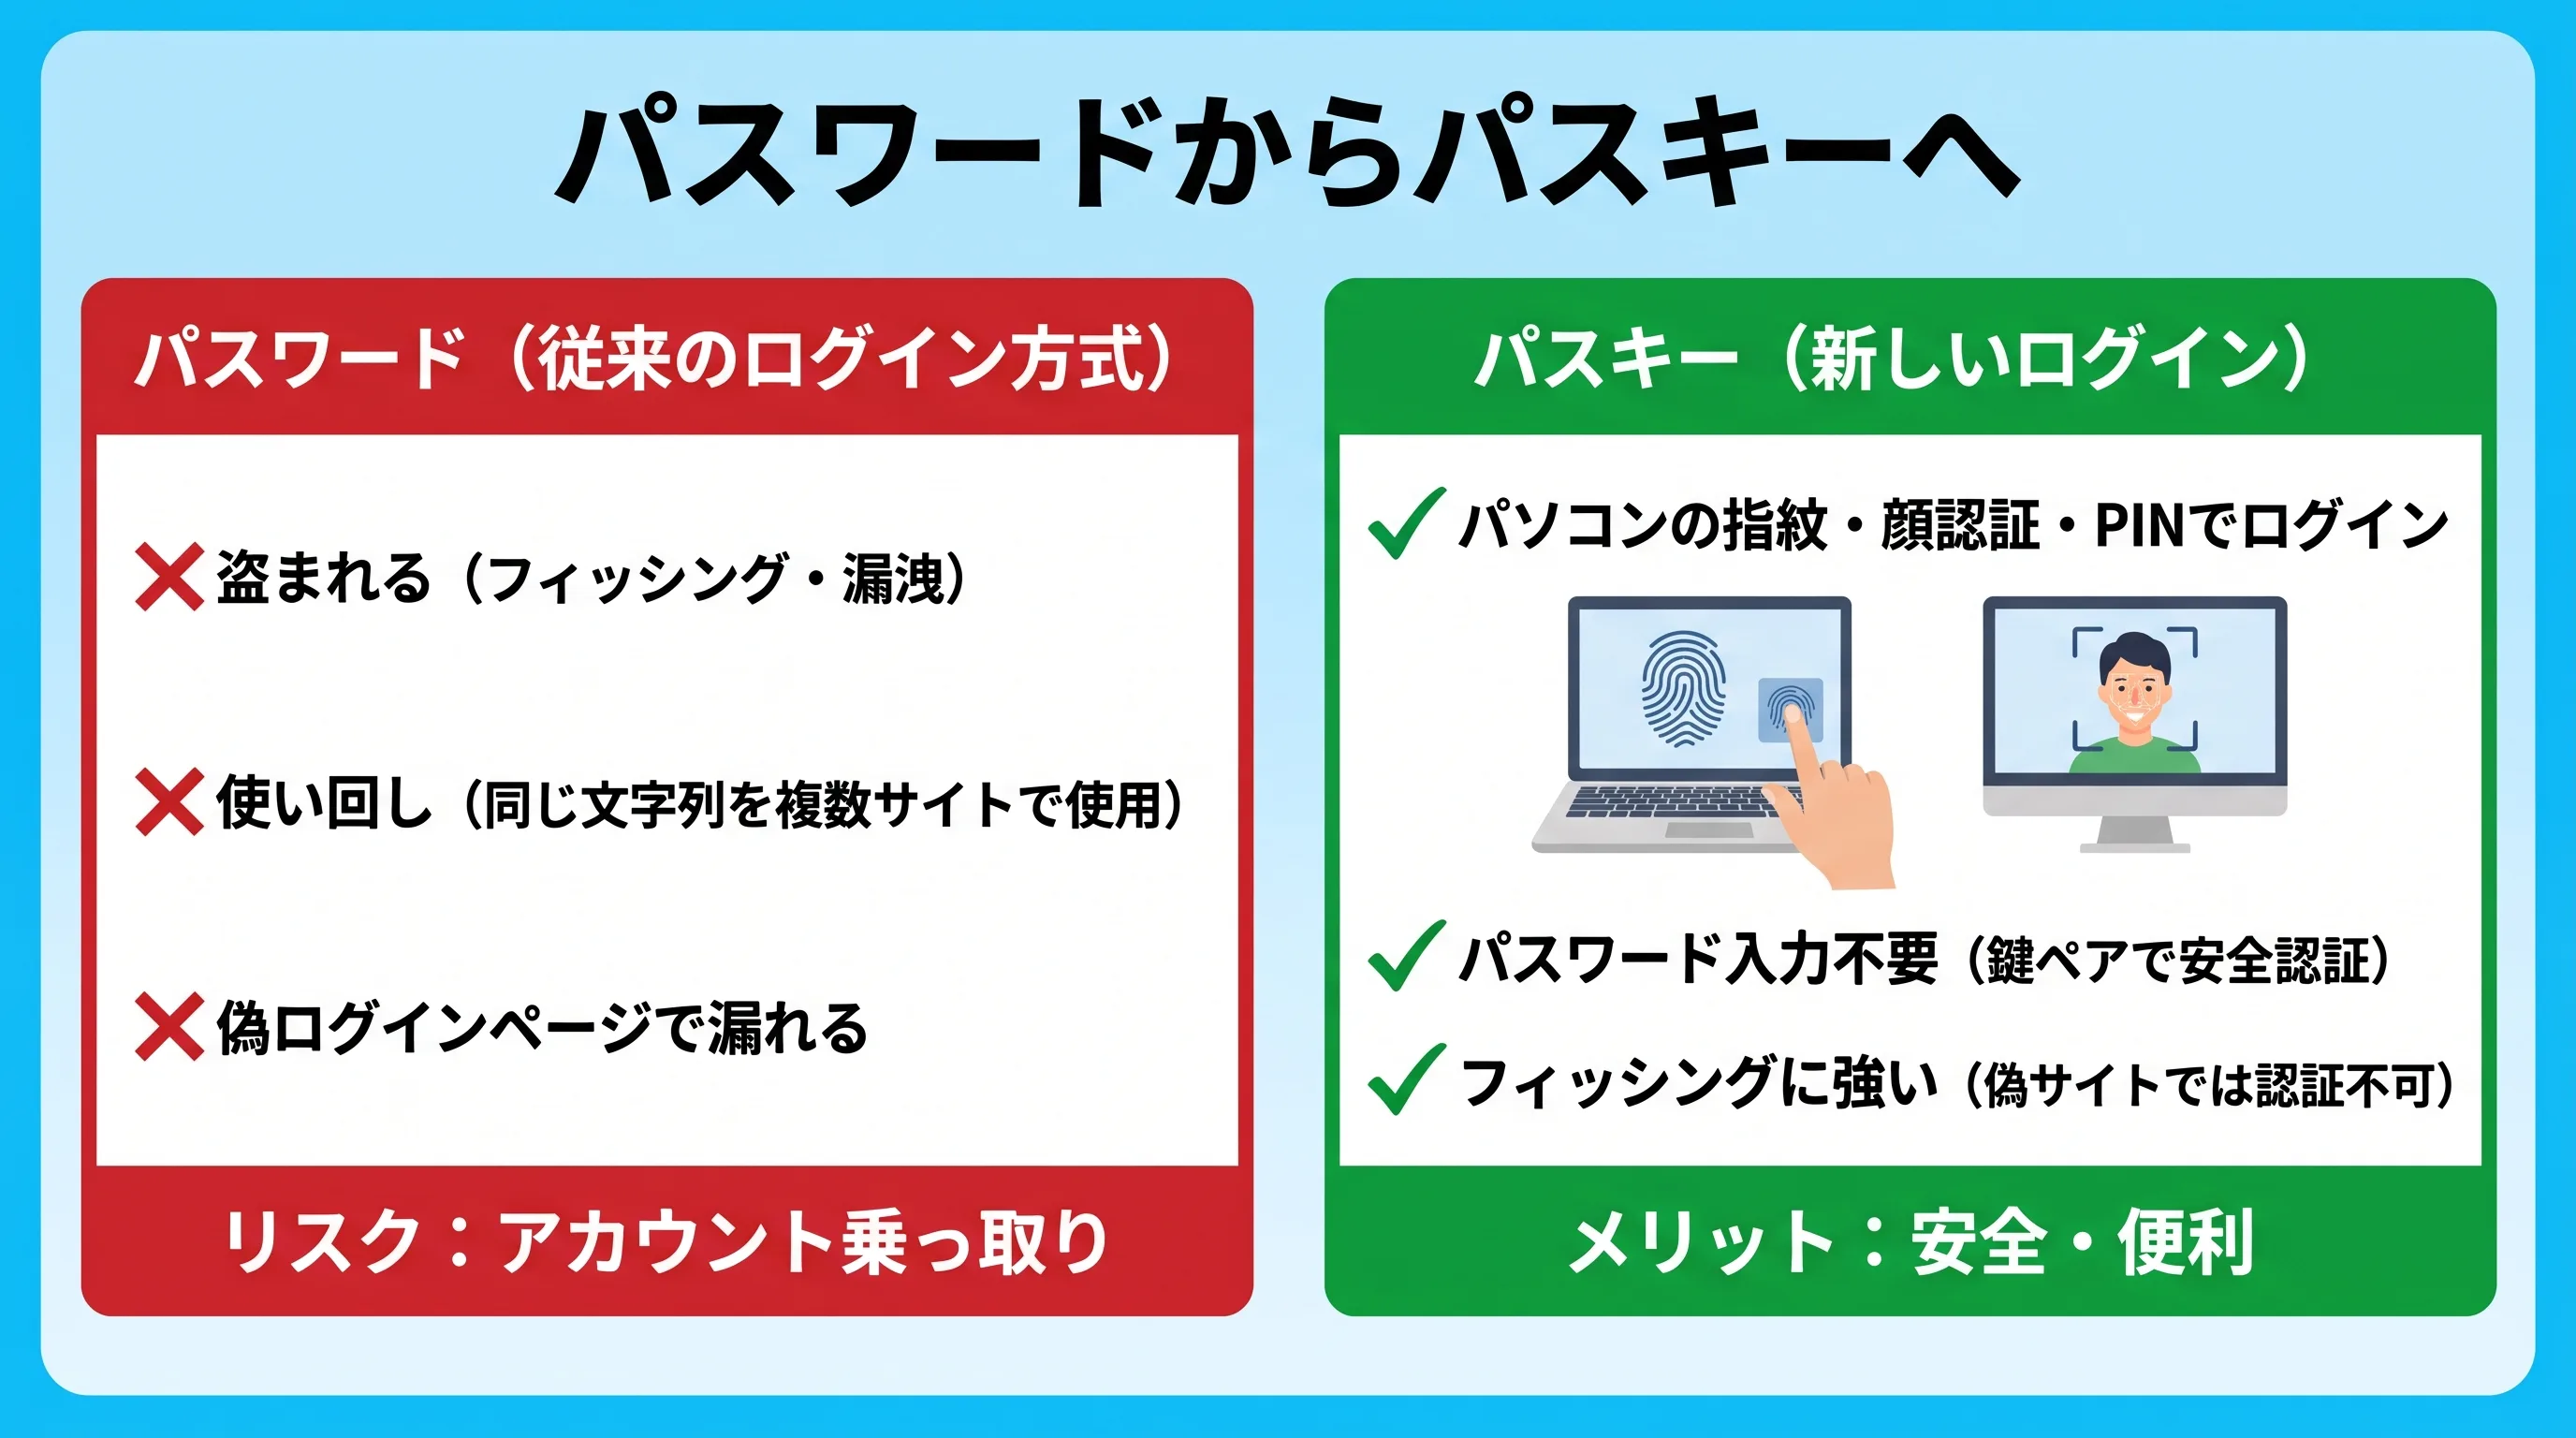
まず取り入れたいのがパスキー認証です。ログインに使うパソコンの指紋認証(Touch IDなど)・顔認証(Windows Helloなど)・PINでログインできる仕組みで、FIDO2という国際標準規格に基づいています。パスワードを入力しないので盗まれる心配がなく、偽のログインページに誘導されても認証が成立しないため、フィッシング詐欺にも強いのが特長です。WordPressのパスキー対応をテーマだけで実現できるのは、大きなメリットでしょう。パスキーは端末ごとに保存されるため、複数のパソコンからログインする場合はそれぞれで登録しておきましょう。万が一デバイスを失くしても、登録済みのメールアドレスを使った緊急ログインで入り直せます。
パスキーは、お使いのパソコンに備わっている認証機能を使います。
- Mac:Touch ID(指紋)を搭載したMacBook Air/Pro、またはTouch ID付きMagic Keyboard
- Windows:Windows Hello(指紋・顔認証、またはPIN)
- 指紋センサーがないパソコン:端末のPIN、またはUSBセキュリティキー(YubiKeyなど)
指紋センサーがなくてもPINで登録できるので、ほとんどのパソコンで利用できます。
② ソーシャルログイン|Google・Discord・LINEでログイン
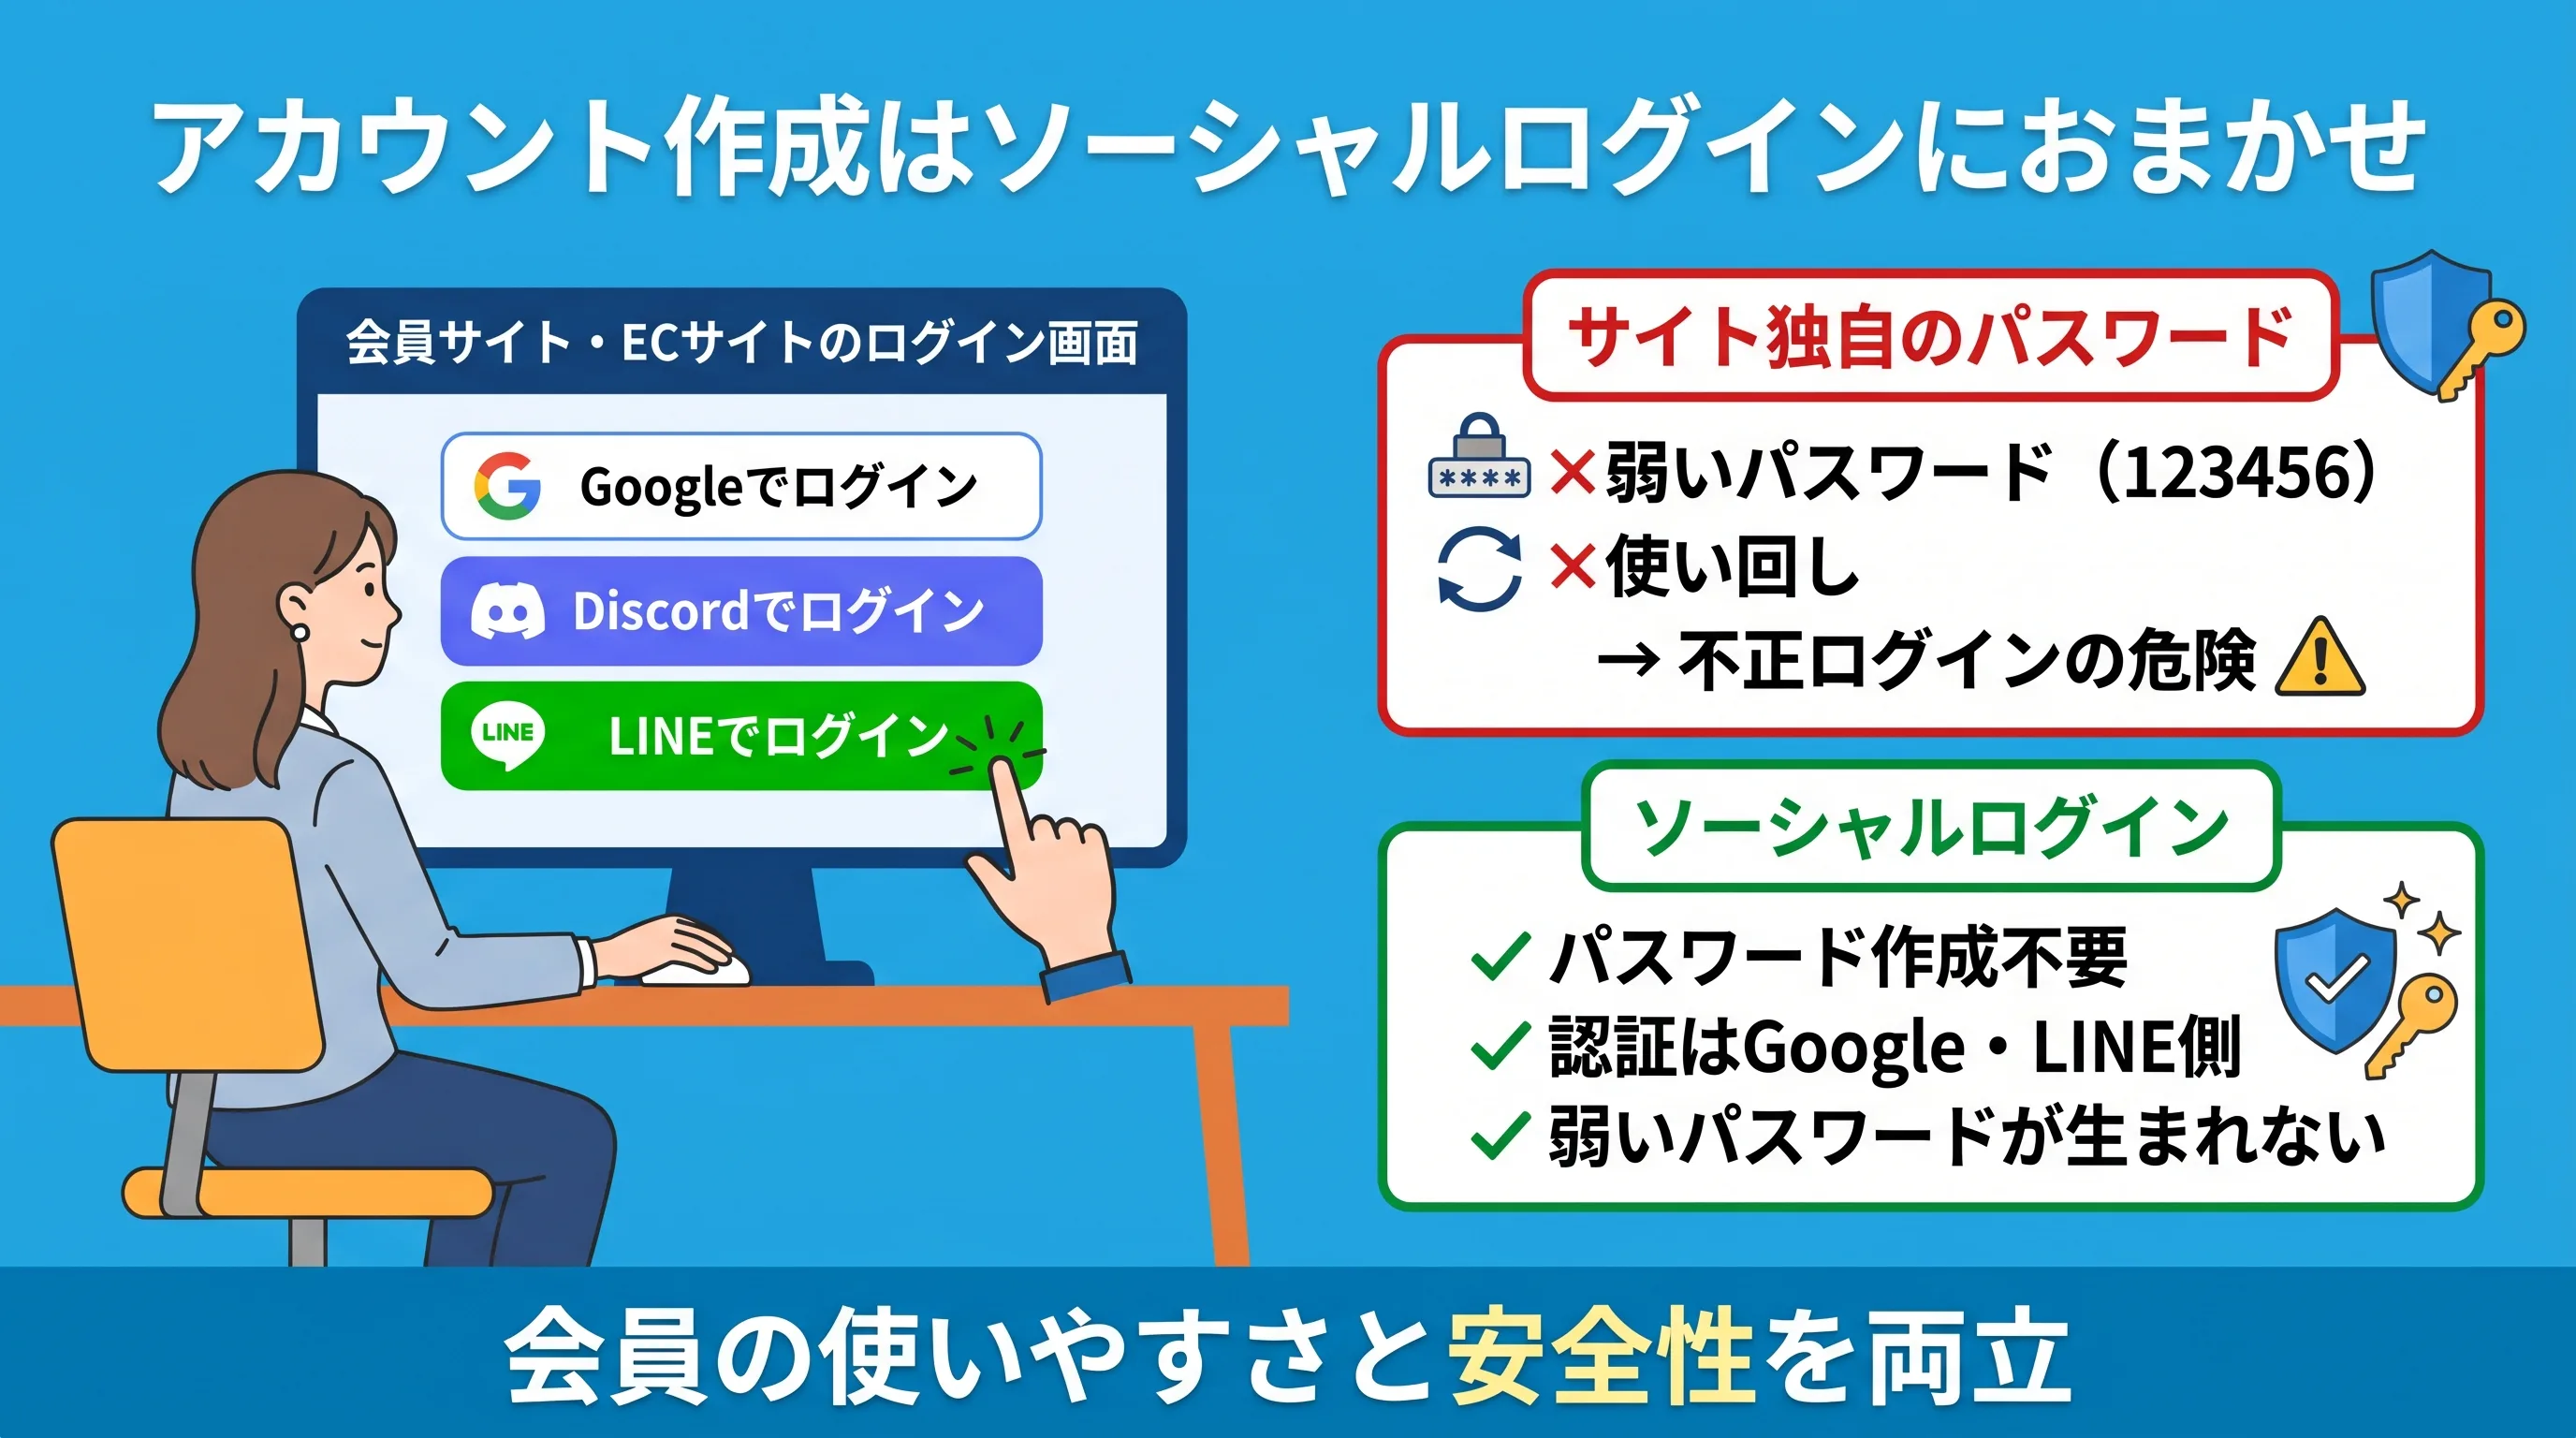
会員サイトやECサイトを作るなら、お客さまのアカウント作成をソーシャルログインに任せるのがおすすめです。Google・Discord・LINEのアカウントでそのまま会員登録・ログインできるので、お客さまは新しいパスワードを考える必要がありません。登録の手間が減るぶん、会員登録や購入の途中でやめてしまう人も減らせます。
ソーシャルログインがセキュリティ対策になる理由
これはセキュリティ対策としても効果的です。サイト独自のパスワードで会員登録してもらうと、「123456」のような推測されやすいパスワードや、他のサイトと同じパスワードを使い回す人がどうしても出てきます。そこから不正ログインされると、お客さまの個人情報や購入履歴が危険にさらされます。ソーシャルログインなら認証はGoogleやLINE側で行われるため、お客さまが弱いパスワードを設定する余地そのものがなくなります。
| サイト独自のパスワード | ソーシャルログイン | |
|---|---|---|
| パスワード作成 | お客さまが自分で考える | 不要 |
| 弱いパスワード・使い回し | ✕ 防げない | ◯ 生まれない |
| 認証を行う場所 | 自分のサイト | Google・Discord・LINE |
| 登録の手間 | メール・パスワードを入力 | ボタンを押すだけ |
「ソーシャルログインのみ」モードと新規登録の設定
さらに「ソーシャルログインのみ」モードにすれば、管理者を含めてパスワードでのログインやリセットを止められます。XML-RPCやアプリケーションパスワードによるログインもまとめて止まるので、パスワードを狙った攻撃の入り口をふさげます。設定ミスでログインできなくなっても、wp-config.phpに1行追加すればパスワードでのログインを一時的に戻せます。
ソーシャルログインから新規登録を受け付けるには、次の2つを両方有効にしておきましょう。
- OptiBのソーシャルログイン設定でユーザーの自動作成を有効にする
- WordPressの「設定 → 一般」で「だれでもユーザー登録ができる」にチェックを入れる
③ Turnstile|パズル不要のボット対策
ボット対策を担うのが、Cloudflare社のTurnstileです。「信号機の画像をすべて選んでください」といったパズルを解かせることなく、裏側で自動的に人間かボットかを見分けます。WordPressのログイン画面、WooCommerceのログイン・会員登録画面、ソーシャルログインの確認画面を保護できます。
Turnstileは、Cloudflareの無料アカウントがあれば利用でき、サイト自体をCloudflare経由にしていなくても使えます。手軽にボット対策を始めたい方は、ここから取り入れるのがおすすめです。
④ ログイン保護(ロックアウト・ブルートフォース検知)|総当たり攻撃を止める
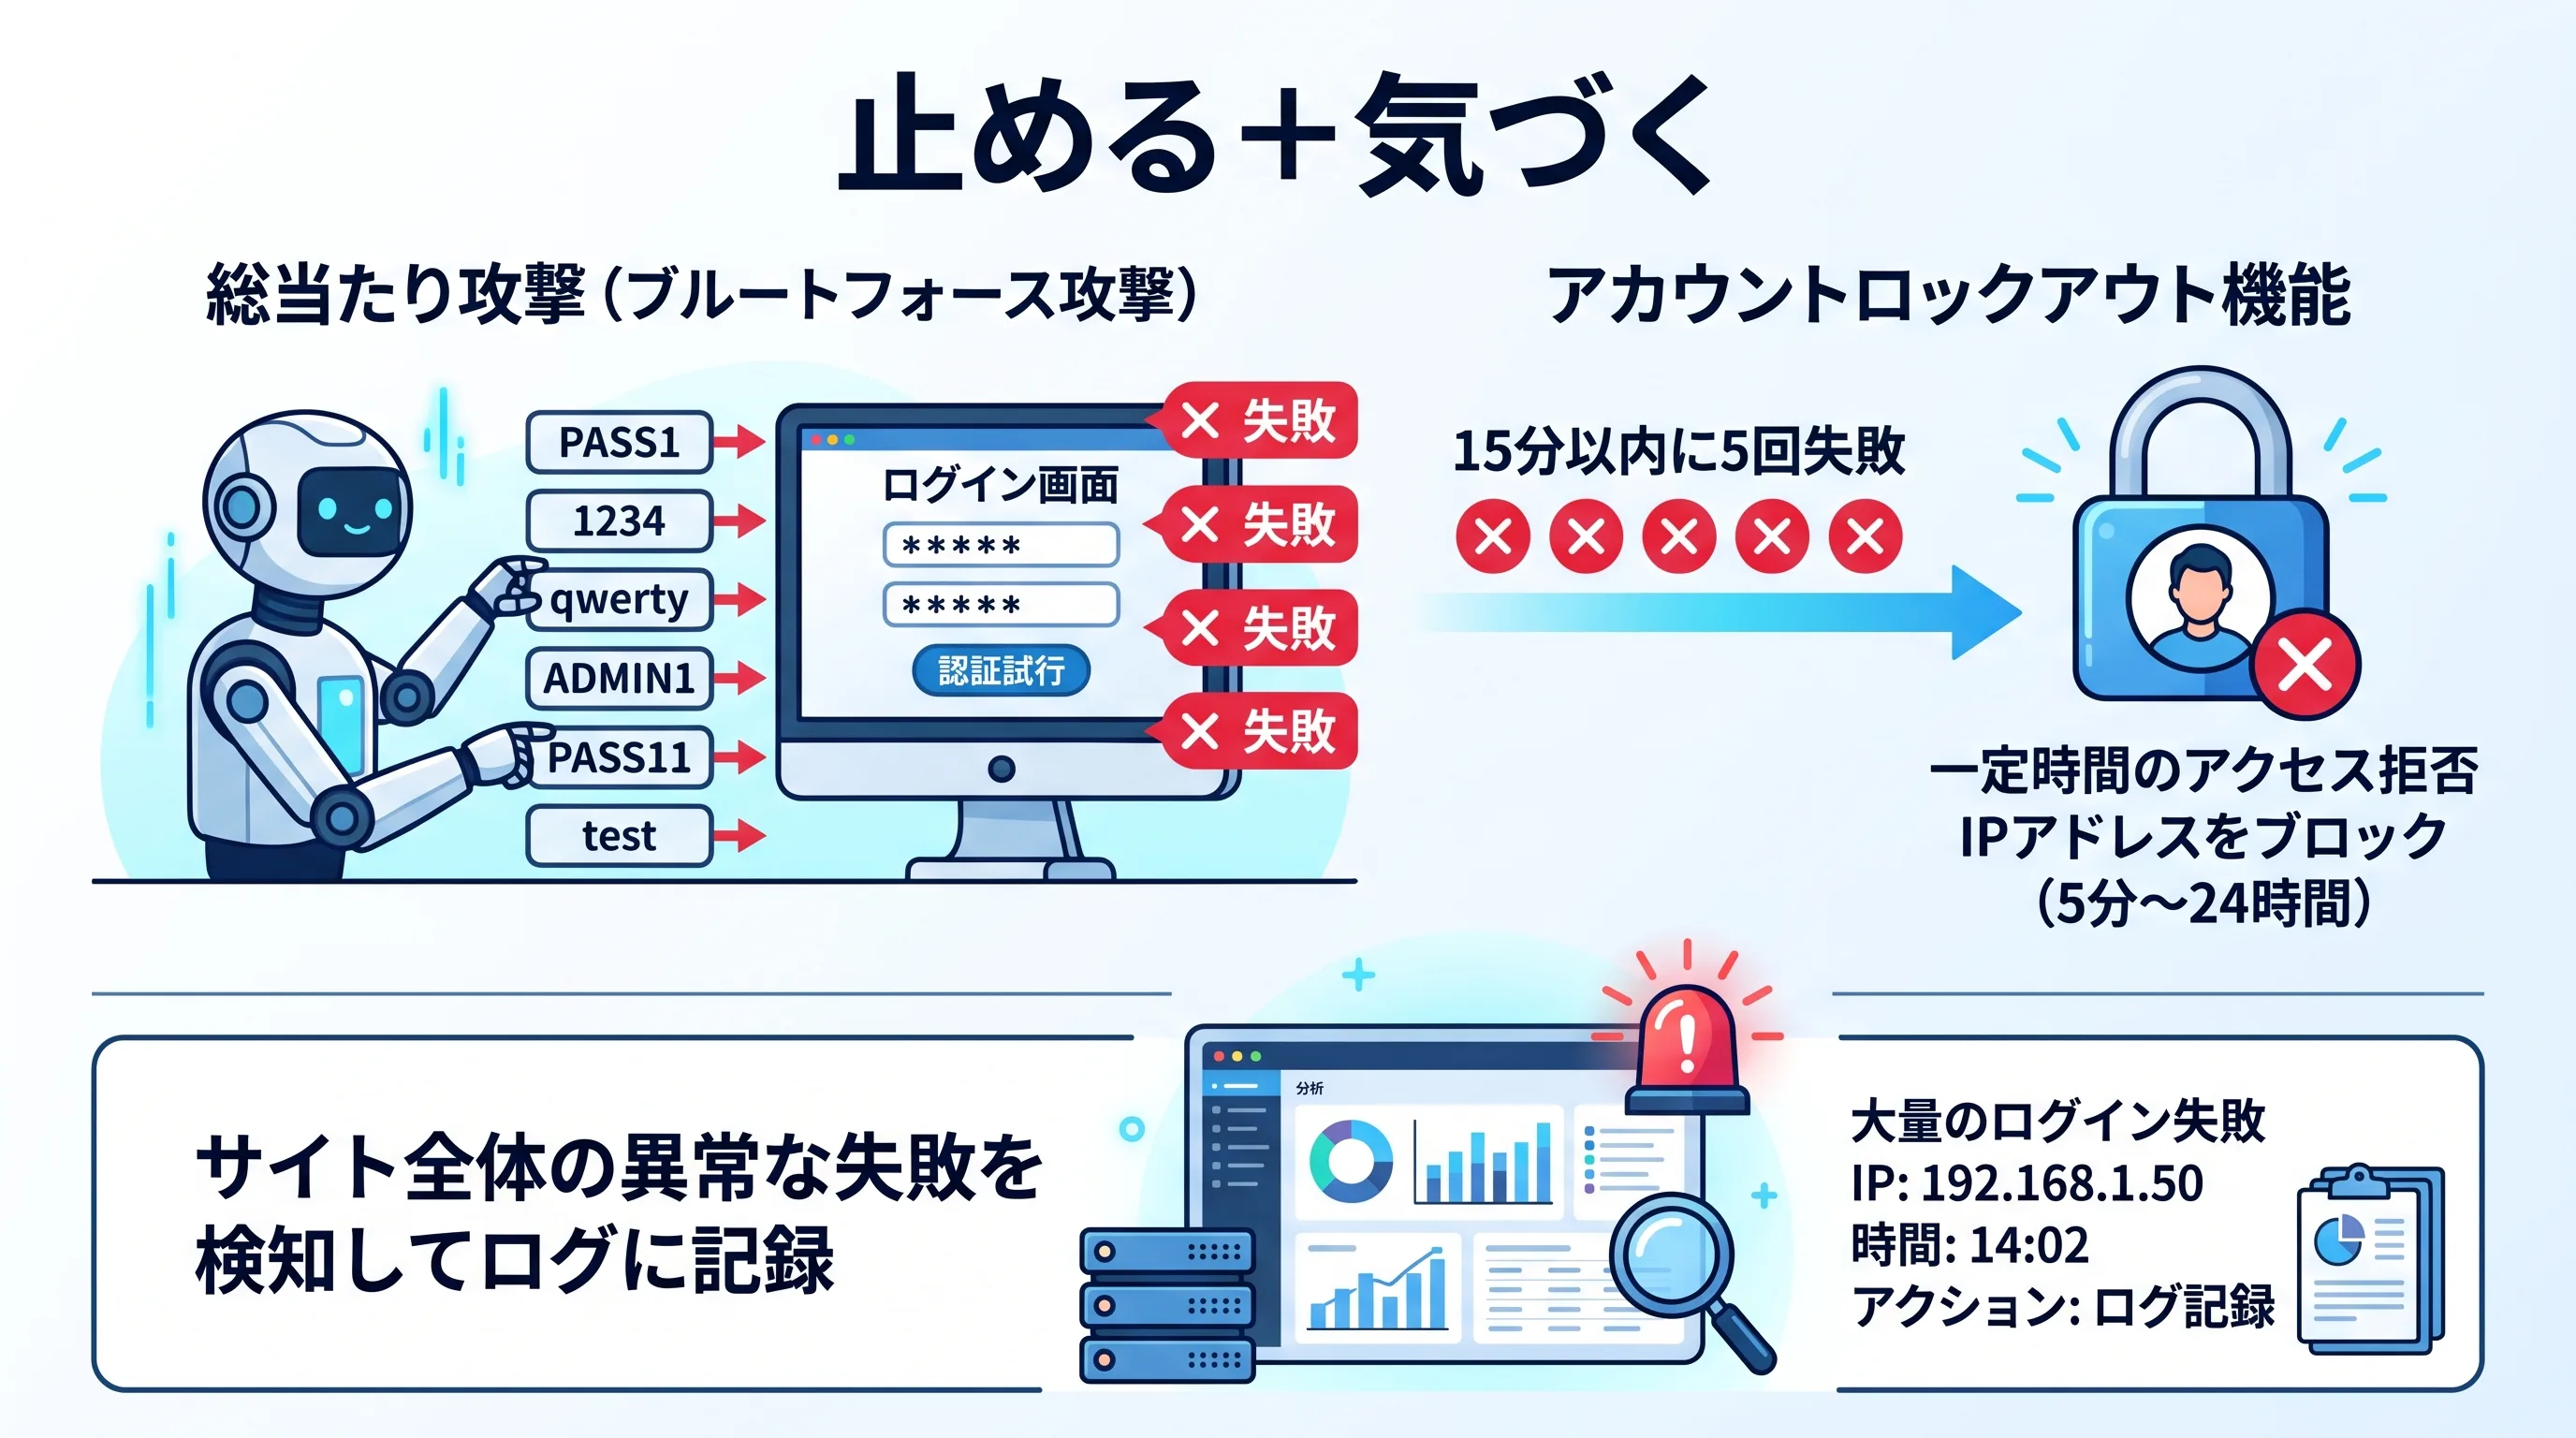
それでもしつこくパスワードを試してくる総当たり攻撃(ブルートフォース攻撃)には、セキュリティ設定で対応します。同じIPアドレスから15分以内に5回以上ログインに失敗すると、そのIPからのログインを一定時間ブロックするロックアウト機能があり、ブロック時間は5分から24時間の範囲で調整できます。これとは別に、サイト全体で15分以内に一定回数(初期値は20回)を超えるログイン失敗があると攻撃として検知し、ログに記録するブルートフォース検知も備えています。「止める」と「気づく」を別々に持っているので、攻撃の傾向もあとから確認できます。
⑤ XML-RPC制御|見落としがちな裏口をふさぐ
見落としがちな裏口がXML-RPCです。外部アプリからWordPressを操作するための仕組みですが、総当たり攻撃や、pingback機能を悪用したDDoS攻撃の標的になりがちです。OptiBでは「有効」「無効」「Pingbackのみ無効」の3つから選べるので、スマホアプリやJetpackを使っている場合も、危険な部分だけを止められます。
⑥ シークレットヘッダー検証|Cloudflareを迂回する攻撃を遮断
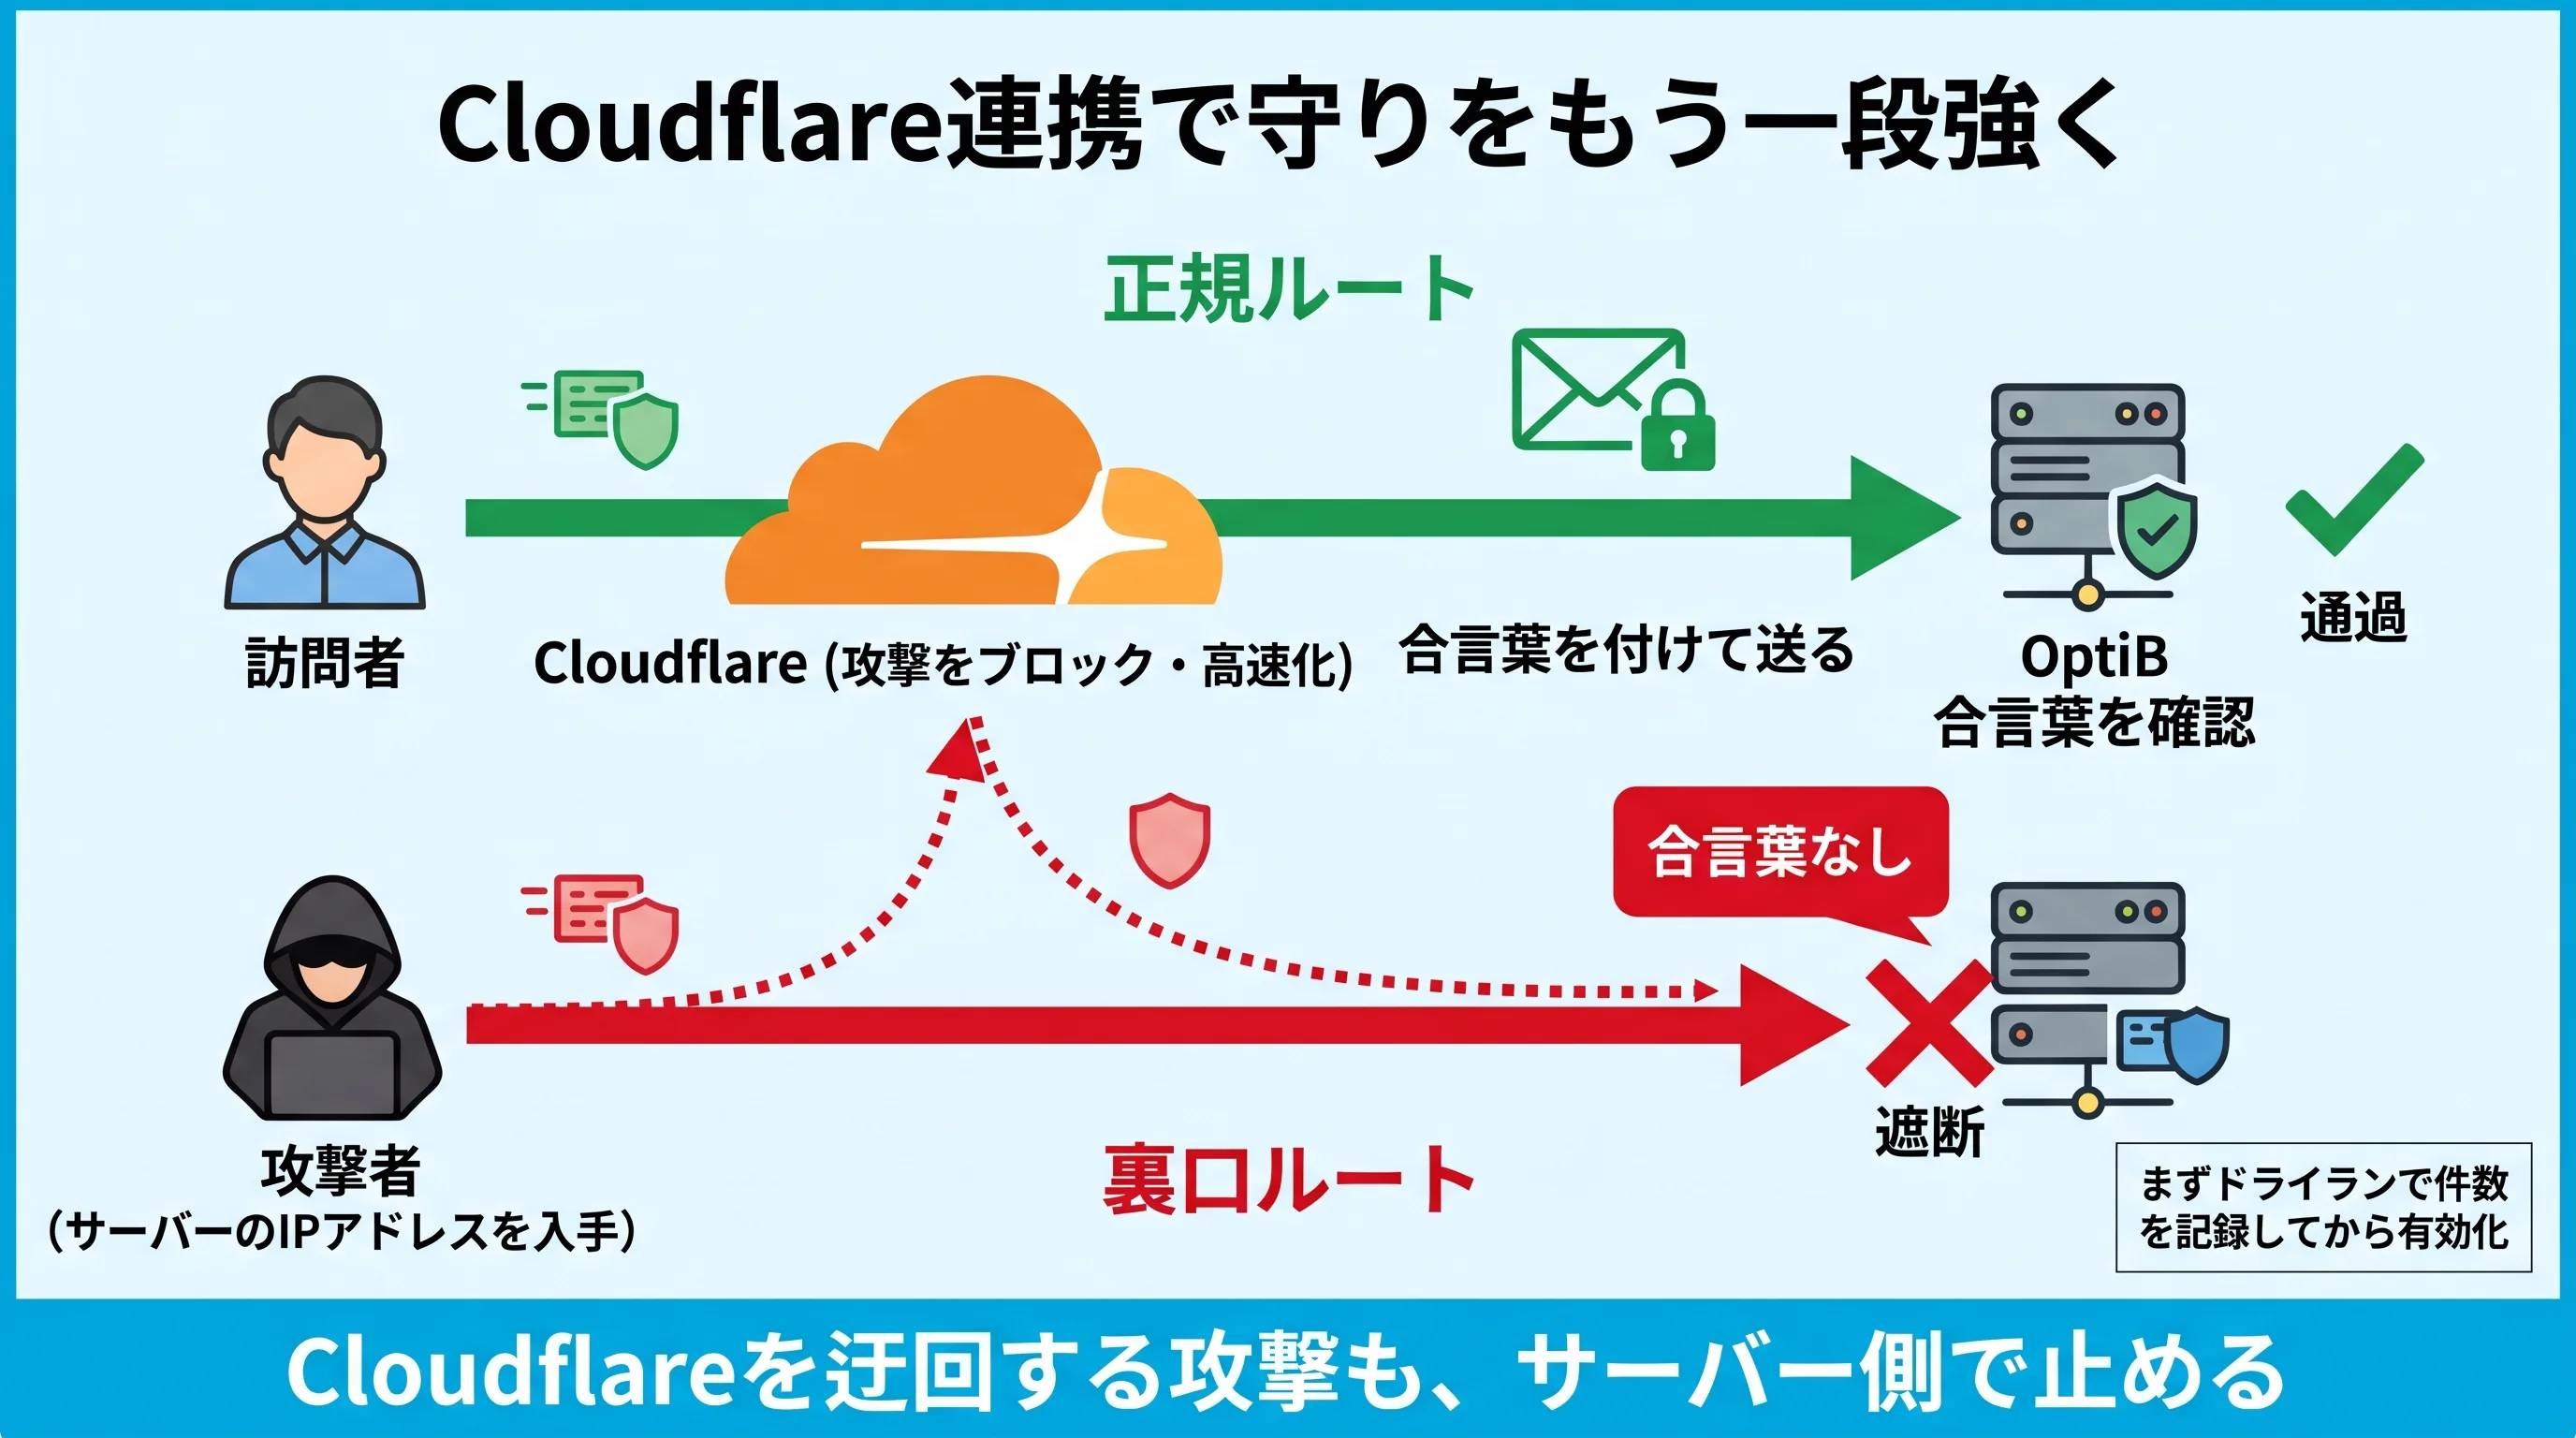
ここまでの機能はOptiB単体でも使えますが、Cloudflareと組み合わせると入り口の守りはさらに強くなります。Cloudflareは、Webサイトの手前に立って高速化や攻撃の遮断を担う、世界的なサービスです。
すでにCloudflareを使っている方に注目していただきたいのが、シークレットヘッダー検証です。Cloudflareで守っていても、攻撃者がサーバーの本当の住所(IPアドレス)を突き止めると、Cloudflareを迂回して直接アクセスできてしまいます。この機能では、Cloudflareを通ったアクセスにだけ「合言葉」となる秘密の情報を付け、合言葉のないアクセスをサーバー側で遮断します。いきなり遮断するのではなく、まず件数を記録するだけの「ドライラン」で様子を見てから有効にする安全設計なので、制作者の方も安心して導入できます。
さらに、合言葉で正規の経路だと確認できたアクセスは、訪問者の本当のIPアドレスを正しく判定できるようになります。CDNの後ろでは全員が同じIPに見えてしまい、誰か1人のログイン失敗で全員がロックアウトされるトラブルが起こりがちですが、OptiBならその心配も減らせます。
【見せない】攻撃のヒントと秘密の鍵を渡さない3つの機能
2つめの守りは「見せない」。ログイン画面を固めたら、次は攻撃者に手がかりを渡さない工夫です。意外と知られていませんが、WordPressの初期設定では、ログインに使うユーザー名が外から見えてしまうことがあります。こうした情報漏れをふさぐことも、WordPressのセキュリティ対策の大切な一部です。さらに、外部サービスと連携するための秘密の鍵も、万が一のときに読み取らせない工夫をしておきましょう。
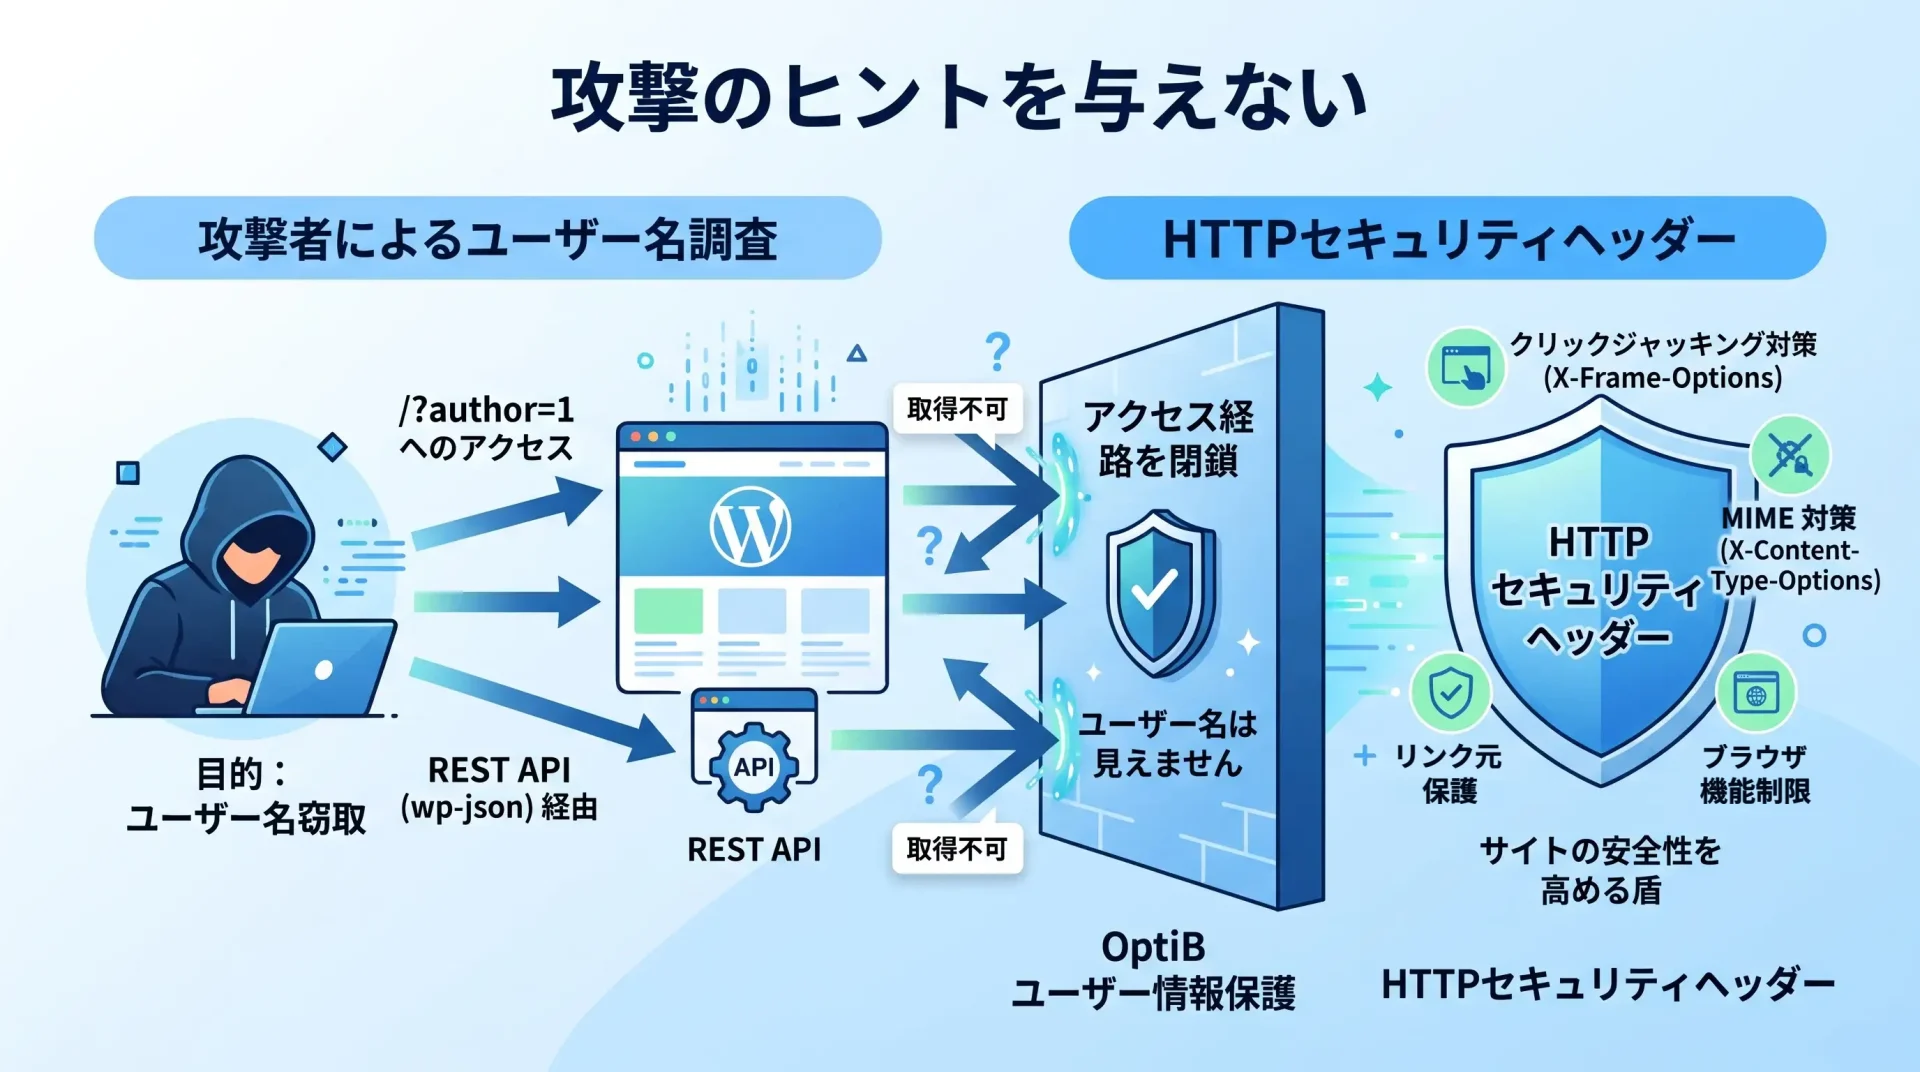
⑦ ユーザー情報保護|ユーザー名の漏えいを防ぐ
たとえば、サイトのURLの末尾に「/?author=1」と付けてアクセスすると、投稿者のページに転送され、URLにユーザー名が表示される場合があります。REST APIという仕組みから、ユーザーの一覧を取得できてしまうこともあります。ユーザー名が分かれば、攻撃者は残りのパスワードを当てるだけで済んでしまいます。OptiBのユーザー情報保護を使えば、こうしたWordPressのユーザー名漏洩の経路を個別に閉じられ、「セルフチェック」で実際に外から見えていないかを確かめることもできます。
⑧ HTTPセキュリティヘッダー|ブラウザを悪用した攻撃を防ぐ
あわせて設定しておきたいのがHTTPセキュリティヘッダーです。ブラウザに「このサイトはこう扱ってほしい」と伝える仕組みで、自分のサイトを透明な枠に埋め込んでクリックを誘導するクリックジャッキングや、ファイルの種類を偽装した攻撃、リンク元情報の漏えいなどを防ぎます。サーバーの設定ファイルを触らなくても、管理画面からヘッダーごとにオン・オフできます。
⑨ 設定の暗号化|DBが漏れてもAPIキーを読ませない
意外と見落とされがちなのが、データベースに保存されている「秘密の鍵」です。TurnstileのシークレットキーやCloudflareのAPIトークン、ソーシャルログインのClient Secret、ライセンスキーなど、外部サービスと連携するための大切な情報も、WordPressでは通常データベースに保存されます。ほかのプラグインの脆弱性を突かれたり、バックアップファイルが外に流出したりしてデータベースの中身を見られると、これらの鍵を使って外部サービスまで悪用されるおそれがあります。
OptiBの設定の暗号化は、こうした秘密の値を暗号化した状態で保存します。万が一データベースの中身が漏れても、APIキーなどをそのまま読み取られることはありません。特にCloudflareのAPIトークンは、盗まれるとDNSやセキュリティ設定を書き換えられるおそれがあるため、暗号化で守っておく価値の大きい情報です。
管理画面の「ツール → OptiB 設定の暗号化」では、どの設定が暗号化されて保存されているかを一覧で確認できます。暗号化キーが変わったときは画面上で知らせてくれるので、設定が読めなくなる前に気づけます。ただし、サーバーそのものを乗っ取られた場合までは防げないため、ほかの機能と組み合わせた多層防御のひとつとして考えておきましょう。
【気づく】WordPressの改ざんや異変にすぐ気づく2つの機能
3つめの守りは「気づく」。どれだけ入り口を固めても、リスクをゼロにはできません。被害は気づくのが遅れるほど大きくなるため、改ざんや異変にすぐ気づける仕組みが欠かせません。ここでは、ファイルの改ざんを見つける機能と、異変を担当者へすぐ知らせる機能を紹介します。
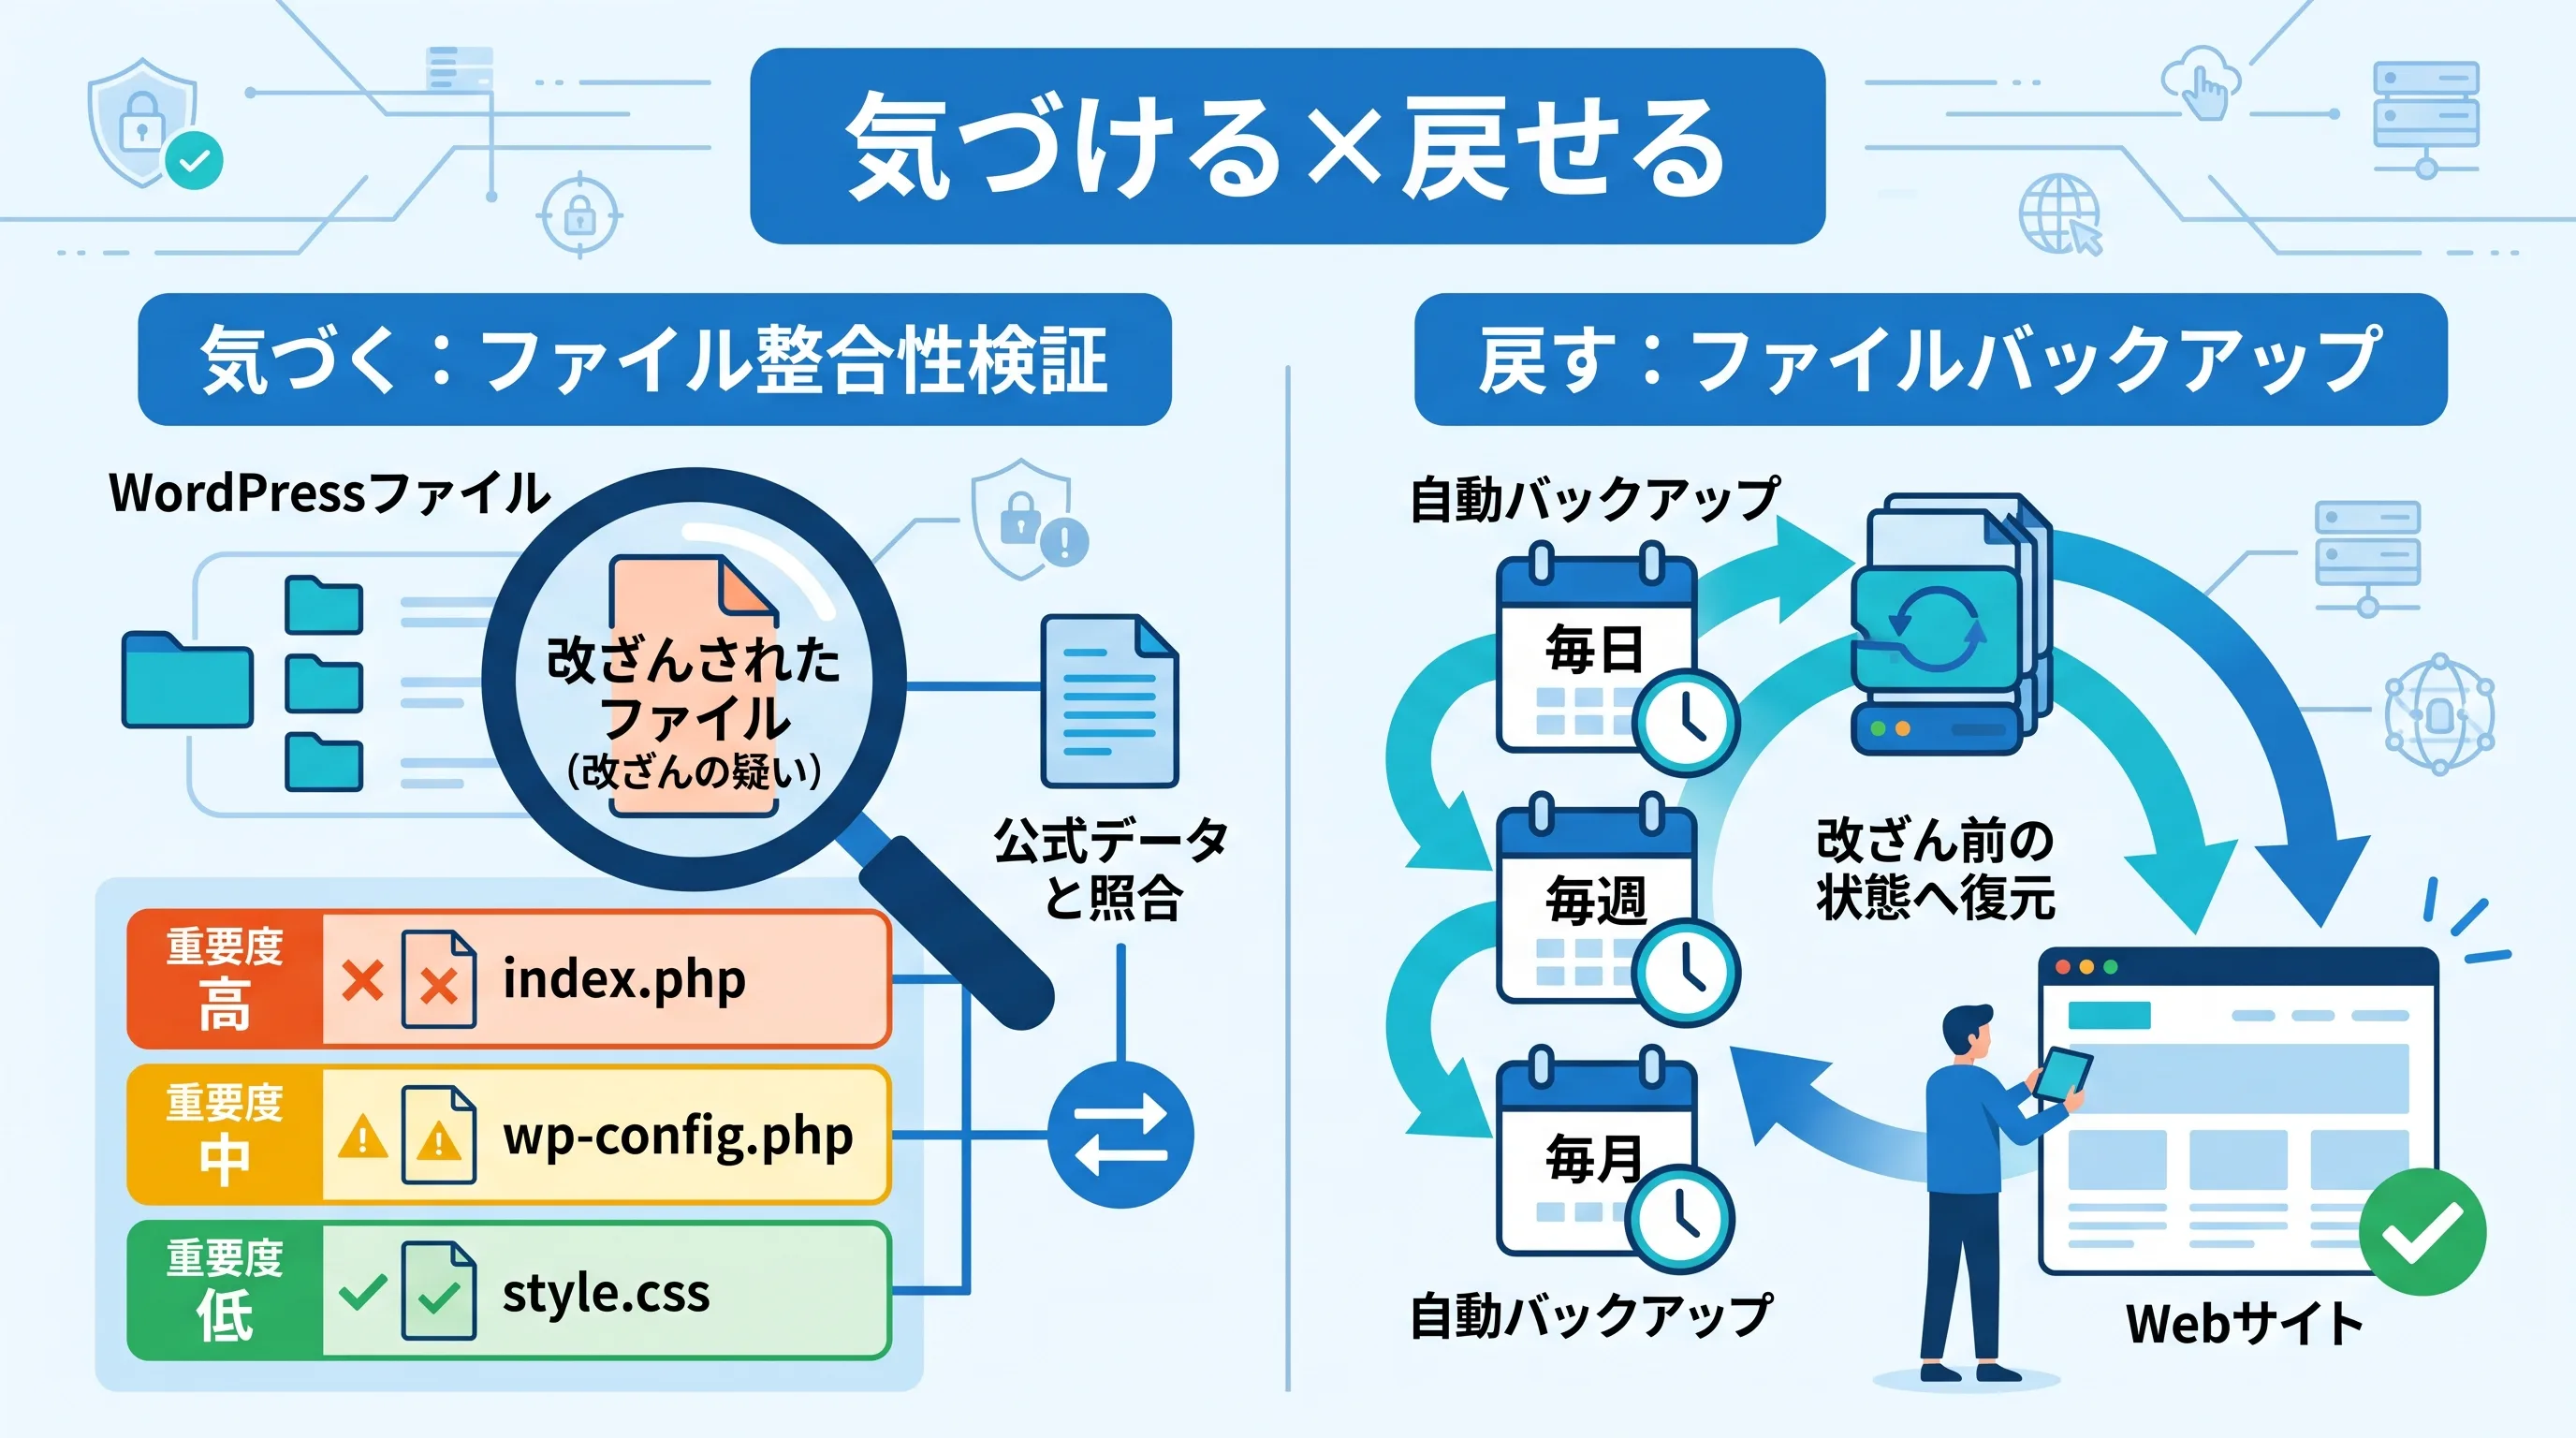
⑩ ファイル整合性検証|改ざんを自動で見つける
まず、改ざんに気づくための機能がファイル整合性検証です。WordPress本体のファイルを公式の正しいデータと照合し、書き換えや欠落、紛れ込んだ不審なファイルを見つけ出します。検出結果は重要度の高・中・低で表示されるので、どこから手をつければよいかも迷いません。自動スキャンを有効にしておけば、定期的に点検してくれます。
⑪ 通知チャンネル・通知ルール|異変を担当者全員にすぐ知らせる
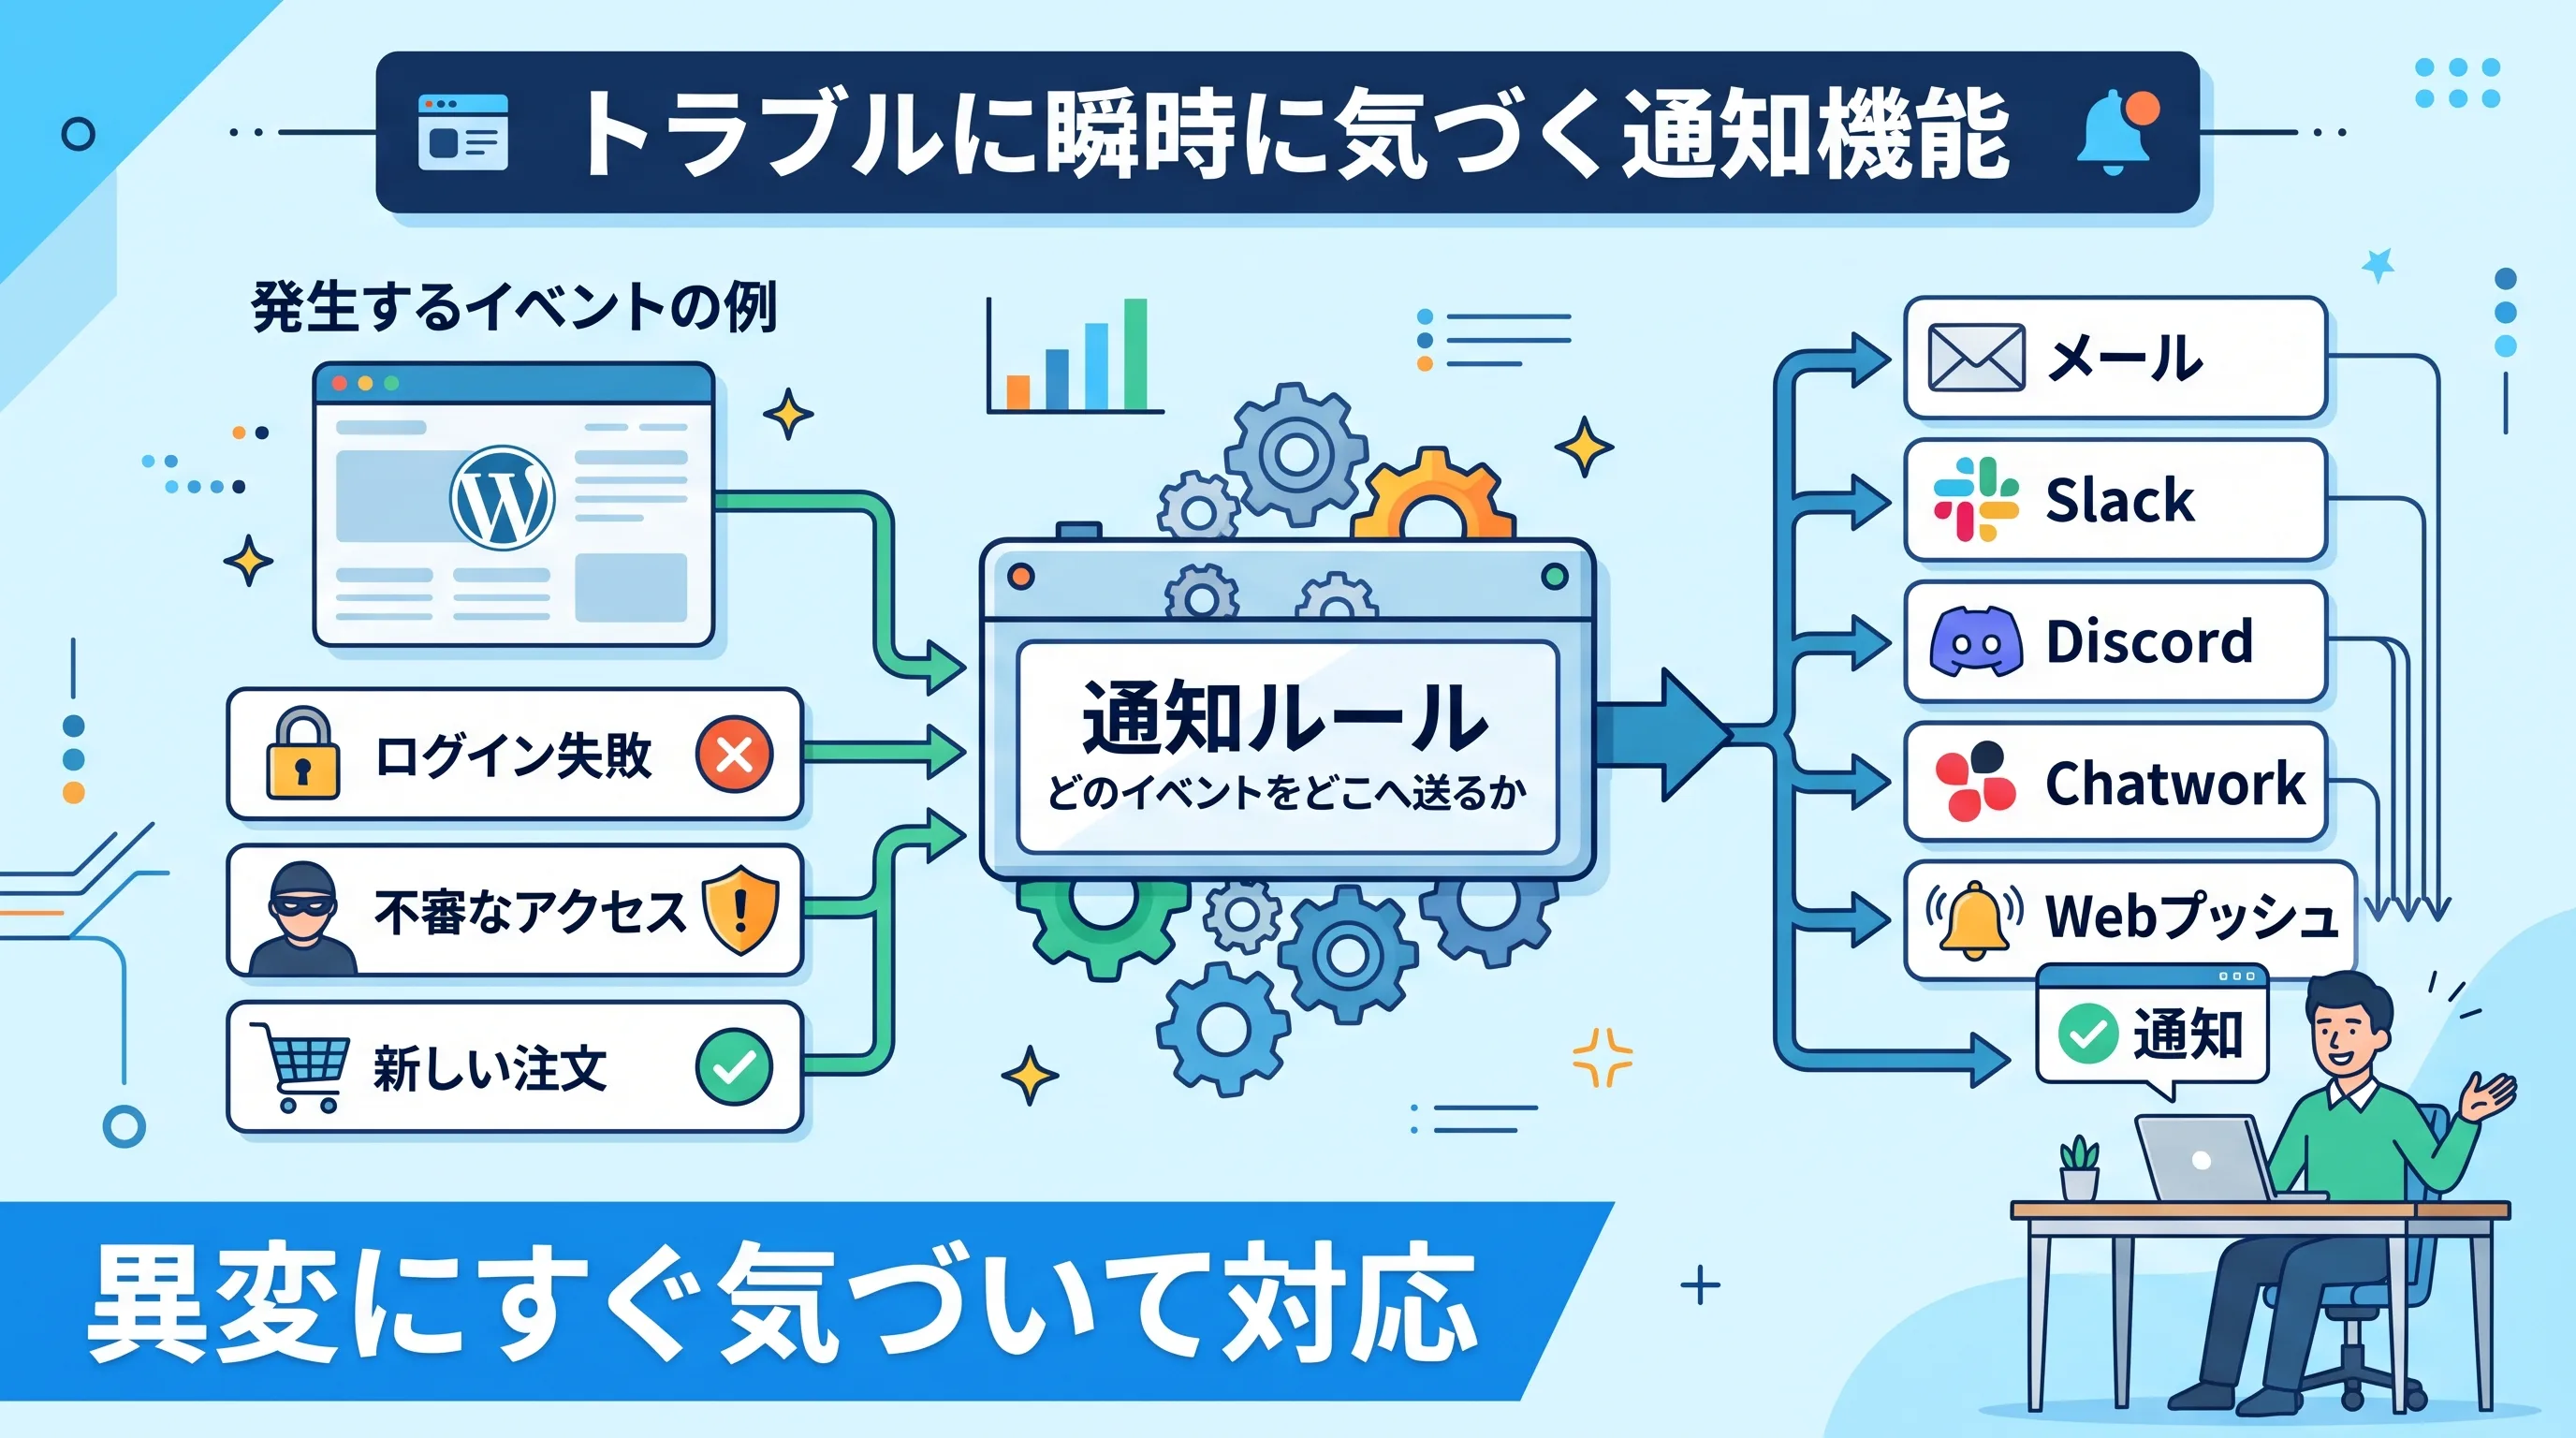
どれだけ守りを固めても、異変に気づくのが遅れれば被害は広がってしまいます。そこで設定しておきたいのが通知機能です。まず「通知チャンネル」で、通知の配信先を用意します。メール、Slack、Discord、Chatwork、ブラウザのWebプッシュから選べるので、普段使っているツールで受け取れます。
特におすすめなのが、Chatwork・Slack・Discordのようにグループを作れるツールです。サイト担当者をまとめたグループを通知先にしておけば、担当者全員に同時に通知が届くので、誰か1人が気づかなくても他のメンバーがすぐに対応できます。担当者が休みの日や外出中でも見逃しにくく、「誰も気づかないまま被害が広がる」状態を防げます。
通知ルールで知らせるイベントを決める
次に「通知ルール」で、どのイベントが起きたらどのチャンネルに知らせるかを決めます。イベントごとに配信先を分けられるので、たとえば次のような使い分けができます。
| イベント | 通知先の例 | ねらい |
|---|---|---|
| ログインの失敗 | メール+Webプッシュ | 不正ログインの試みにすぐ気づく |
| 新しい注文 | Slack | チームで素早く発送・対応する |
| フォームの送信 | Chatwork | 問い合わせへの返信を早める |
セキュリティ関連のイベントを通知しておけば、不審なログインの試みなどのトラブルに瞬時に気づき、すぐに対応できます。
- 通知チャンネルで配信先(メール・Slackなど)を登録する
- 通知ルールで「どのイベントを、どのチャンネルへ送るか」を決める
- 通知デバッグツールでテスト送信して、届くか確認する
通知を増やしすぎると大事な知らせが埋もれてしまいます。まずはセキュリティ関連など、本当に必要なイベントから設定していくのがおすすめです。
【戻す】万が一の改ざんから復旧する1つの機能
4つめの守りは「戻す」。異変に気づいたあとに必要なのが、被害を受ける前の状態に戻せることです。最後の守りとして、バックアップを用意しておきましょう。
⑫ ファイルバックアップ|被害を受ける前の状態に戻す
元に戻すための機能がファイルバックアップです。サイトのファイルとデータベースを、毎日・毎週・毎月のスケジュールで自動保存できます。保存しておく世代数も指定できるので、改ざんに気づくのが数日遅れても、被害を受ける前の状態に戻せます。気づける仕組みと戻せる仕組みを両方そろえておくことが、WordPressの改ざん対策の基本です。
サイトの種類別!WordPressセキュリティ対策のおすすめ設定
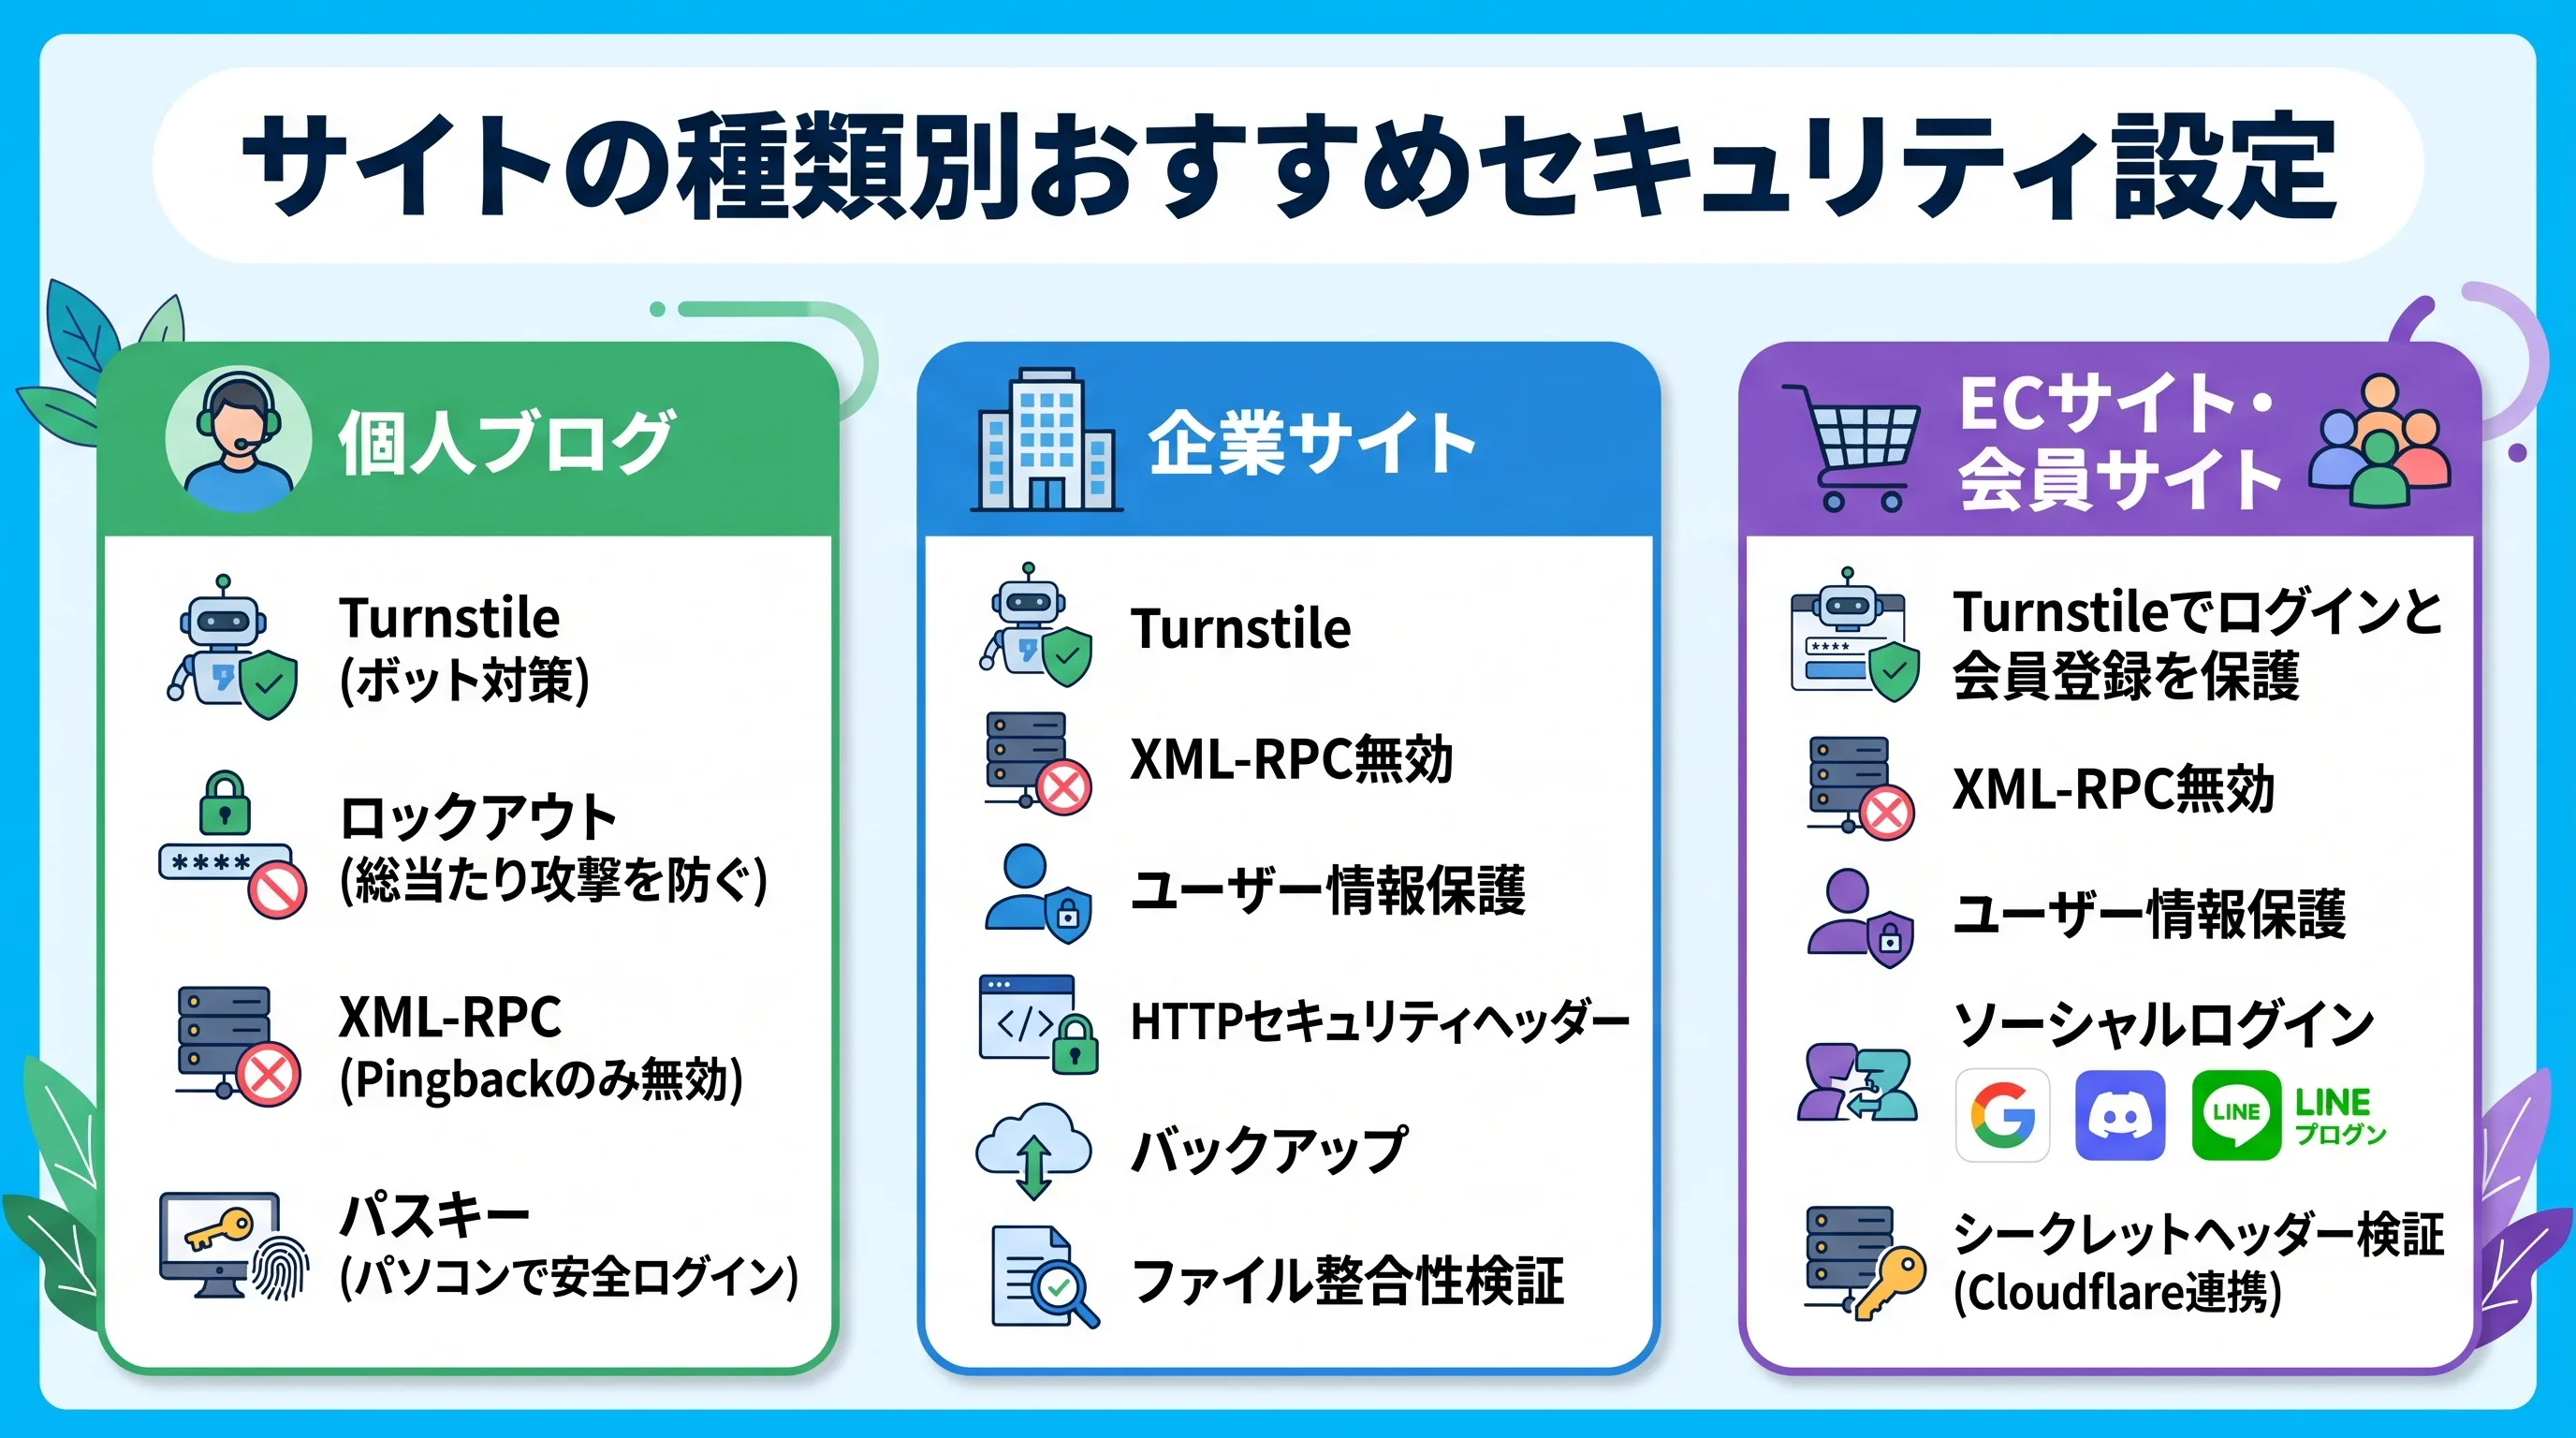
12の機能を紹介してきましたが、すべてをオンにすれば良いというわけではありません。たとえば外部アプリで更新しているのにXML-RPCを無効にすると、更新ができなくなってしまいます。ここでは、サイトの種類ごとに優先したい設定の目安を紹介します。
個人ブログの場合
まずはTurnstileとロックアウトでログイン画面を守り、XML-RPCは「Pingbackのみ無効」にしておくと安心です。スマホアプリで更新しないなら、無効にしても構いません。普段使うパソコンにパスキーを登録しておけば、パスワードを入力せずに安全にログインできます。あわせてログイン失敗の通知をオンにしておくと、不正ログインの試みにすぐ気づけます。
企業サイト・コーポレートサイトの場合
TurnstileとXML-RPCの無効化に加えて、ユーザー情報保護とHTTPセキュリティヘッダーで、外に出る情報を整えましょう。複数の担当者が更新するなら、全員にパスキーを使ってもらうとパスワード管理の悩みが減ります。毎日のバックアップとファイル整合性検証も、社内外への説明責任を考えるとぜひ有効にしておきたい機能です。通知先を担当者全員が入ったSlackやChatworkのグループにしておくと、見逃しも防げます。
ECサイト・会員サイトの場合
お客様の個人情報を預かるサイトでは、Turnstileでログインと会員登録を守り、XML-RPCは無効、ユーザー情報保護も必須と考えてください。ソーシャルログインを用意すれば、会員の使いやすさと安全性を両立できます。ソーシャルログインやCloudflare連携でAPIキーを使う場合は、設定の暗号化の画面で、秘密の値が暗号化されて保存されているかも確認しておきましょう。Cloudflareを導入しているなら、シークレットヘッダー検証まで設定しておくと、守りはより強固になります。ログイン失敗や新しい注文を通知しておけば、異変にも素早く対応できます。
まとめ:4つの守りでWordPressのセキュリティ対策を始めよう
最後に、OptiBの12のセキュリティ機能を「防ぐ・見せない・気づく・戻す」の4つの守りで振り返ります。
- 防ぐ:パスキー認証・ソーシャルログイン・Turnstile・ログイン保護・XML-RPC制御・シークレットヘッダー検証
- 見せない:ユーザー情報保護・HTTPセキュリティヘッダー・設定の暗号化
- 気づく:ファイル整合性検証・通知チャンネル/通知ルール
- 戻す:ファイルバックアップ
とはいえ、「自分のサイトにはどの設定が合うのか」「Cloudflareとの連携は難しくないか」と迷うこともあると思います。そんなときは、OptiBの無料相談をご利用ください。サイトの用途や運用体制をうかがったうえで、無理なく続けられるWordPressのセキュリティ対策の進め方を一緒に考えます。
すでに導入を決めている方や、機能をもっと詳しく知りたい方は、製品ページをご覧ください。改ざんや不正ログインに怯えながら運営するのではなく、守りの仕組みがそろった安心感の中で、本来のサイト運営に集中する。その第一歩を、OptiBで踏み出してみませんか。
出典・参考
- WordPress Market Share in 2026(eSEOspace)(W3Techsによる2026年10月時点のWordPressシェア)
- WordPress Statistics(WPZOOM)(日本におけるWordPressのCMSシェア)
- State of WordPress Security In 2026(Patchstack)(2025年の脆弱性件数と内訳)
- OptiB製品マニュアル(パスキー認証、ソーシャルログイン、Turnstile設定、XML-RPC設定、ユーザー情報保護、HTTPセキュリティヘッダー、ファイル整合性検証、バックアップ、シークレットヘッダー検証、設定の暗号化、セキュリティ設定の共通ガイド)