PHP脆弱性で何が起きた?ウマ娘やpixivも止まった騒動と、今すぐできる対策
漫画でわかる!今回のテーマ
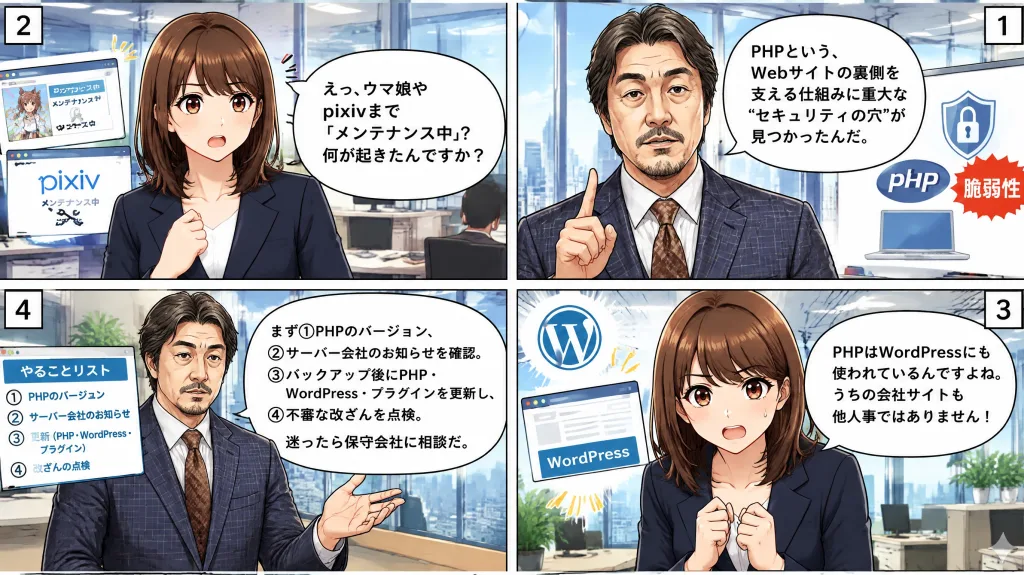
2026年10月21日の夜、スマホを開くと「ただいまメンテナンス中です」の表示。『ウマ娘 プリティーダービー』やpixiv、ニコニコなど、人気サービスが次々と止まりました。原因は、世界中で使われているプログラミング言語のPHP脆弱性です。
ニュースでも大きく報じられました。しかし「結局なにが起きたの?」「うちの会社のWordPressサイトは大丈夫?」と、モヤモヤしている経営者やWeb担当者の方も多いはずです。
この記事では、今回のPHP騒動の経緯を専門用語をできるだけ使わずに整理し、自社サイトを守るために今すぐできる対策までお伝えします。
PHP脆弱性騒動で何が起きた?ウマ娘やpixivも止まった10月21日
ひとことで言えば、「世界中のWebサイトの土台になっている技術に、大きな穴が見つかった」という出来事です。まずは何が起きたのかを、時間の流れに沿って見ていきましょう。
PHP脆弱性の修正版公開までの流れ
10月20日、PHPの開発チームは「重大な脆弱性2件を直す更新版を翌日に公開する」と予告しました。そして日本時間の21日23時ごろ、修正版のPHP 8.5.12、8.4.27、8.3.36、8.2.35が公開されます。
脆弱性とは、プログラムの欠陥によって生まれる「セキュリティ上の穴」のことです。今回の2件にはCVE-2026-109618とCVE-2026-109619という番号がついています。海外ではまとめて「php2shell」と呼ばれています。
国内で50以上の組織がPHP脆弱性でサイトを停止
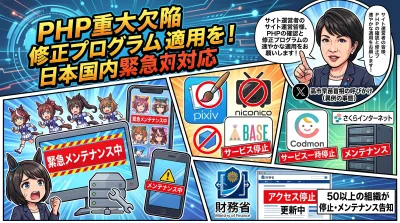
修正版が出る前から、国内のサービスは慌ただしく動き始めていました。『ウマ娘』など複数のスマホゲームが、21日23時ごろから緊急メンテナンスに入ります。pixivやニコニコ、ネットショップ作成サービスのBASEも停止しました。保育施設向けのコドモンや、レンタルサーバー大手のさくらインターネットも、サービスの全部または一部を止めています。財務省も関連するWebコンテンツを一時停止しました。21日夜までに、国内で50を超える組織が停止やメンテナンスを告知したという集計もあります。
さらに、高市早苗首相もXでサイト運営者に呼びかけました。内容は、PHPを使っているかの確認と、修正プログラムの速やかな適用です。ひとつのソフトウェアの欠陥に首相が直接注意を促すのは、きわめて異例のことです。
そもそもPHPとは?Webサイトの約7割を支える言語
「PHPなんて聞いたことがない」という方も多いと思います。ところが実は、名前を知らなくても、私たちは毎日のようにPHPのお世話になっているのです。
PHPは「奥で働く店員さん」
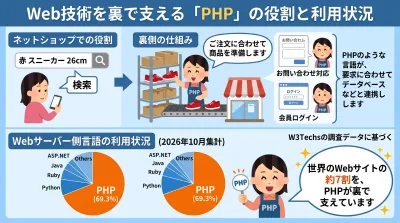
ネットショップで「赤 スニーカー 26cm」と検索すると、条件に合う商品がずらりと並びますよね。お店にたとえると、注文を聞いた店員さんが奥の倉庫から商品を探してくるようなものです。この「奥で働く店員さん」の役割を担うのが、PHPのようなプログラミング言語です。お問い合わせフォームや会員ログインも、裏側では同じ仕組みで動いています。
Web技術の利用状況を調べるW3Techsの2026年10月の集計を見てみましょう。サーバー側の言語が判明しているWebサイトのうち、69.3%でPHPが使われています。世界のWebサイトのおよそ7割を、PHPが裏で支えているわけです。
WordPressのサイトもPHPで動いている
ここが中小企業にとって一番大事なポイントです。企業サイトやブログづくりで広く使われるWordPressは、PHPで作られています。つまり、WordPressでホームページを運営しているなら、自社サイトの裏側でもPHPが動いています。ネットショップ構築でよく使われるEC-CUBEも同じです。
「うちはプログラムを書いていないから関係ない」とは言えないのが、今回の難しいところです。反対に、HTMLだけで作られた更新機能のないサイトなら、今回の脆弱性の対象にはなりません。
PHP脆弱性「php2shell」は何がヤバかったのか
今回の脆弱性の危険度は、国際的な評価基準であるCVSSで10点満点中9.2。4段階のうち最も深刻な「緊急」に分類されます。では、具体的に何がそれほど危なかったのでしょうか。
PHP脆弱性は「合鍵なしで入れる穴」
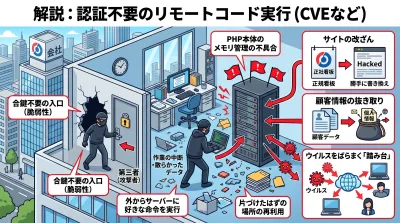
イメージしやすいように、会社の事務所にたとえてみます。今回の脆弱性は、合鍵のない人が外から事務所に入り込めてしまう穴でした。金庫を開けたり、看板を勝手に書き換えたりもできてしまいます。専門的には「認証不要のリモートコード実行」と呼ばれます。IDもパスワードもない第三者が、外からサーバーに好きな命令を実行させられるおそれがあったのです。
サーバーを操作されれば、サイトの改ざんや顧客情報の抜き取りが起こりえます。さらには、ウイルスをばらまく「踏み台」にされることも考えられます。原因は、PHP本体のメモリ管理の不具合でした。作業の途中で後片づけが中断され、散らかったデータが残ってしまう。あるいは、片づけたはずの場所を次の処理がそのまま使ってしまう。攻撃者はこの「散らかった状態」を意図的につくり出し、悪さをする仕組みです。
すべてのサイトが同じように危ないわけではない
ただし、PHPを使うサイトがすべて、一度のアクセスで乗っ取られるわけではありません。Apacheと一体で動かす「mod_php」方式では、ログイン不要の通信だけで攻撃が成立する経路が実証されました。一方、PHP-FPMなど別の方式では、攻撃に別の条件が必要です。実際の危険度は、サーバーの構成によって変わります。
とはいえ、「うちのサーバーはどの方式ですか?」と聞かれて即答できる中小企業は多くないでしょう。だからこそ、自社の状況を「確認すること」そのものが大切になります。
なぜ各社はPHP脆弱性で一斉にサイトを止めたのか
各社が一斉にサイトを止めたのには、もうひとつ理由があります。本来、脆弱性の詳しい情報は修正版の公開と同時に出すのが理想です。ところが今回は、公開予定より前に情報が広まってしまいました。きっかけは、アメリカの技術系掲示板「Hacker News」への投稿です。攻撃者に先を越される前に守りを固めようと、多くの企業が予防的にサービスを止めたのです。
実際、Amazonは10月17日の時点で、すでに悪用の試みを観測していたと発表しています。正式な公表の4日前です。各社の「念のための停止」は、決して大げさではありませんでした。
PHP脆弱性騒動はその後どうなった?修正版の公開と各社の復旧
10月27日現在、騒動はひとまず落ち着きつつあります。ただし、中小企業のサイトにとっては「もう終わった話」ではなく、むしろ今が対応のタイミングです。
各社の復旧状況と3件目の脆弱性
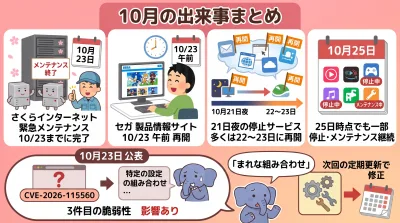
さくらインターネットは、10月23日までに緊急メンテナンスをすべて終えました。セガの製品情報サイトも、同じ23日の午前中に公開を再開しています。21日夜に止まったサービスの多くは、22〜23日にかけて再開しました。ただ、25日の時点でも停止やメンテナンスが続くサービスもありました。
また10月23日には、3件目の脆弱性(CVE-2026-115560)も公表されました。特定の設定の組み合わせで影響が出るものです。PHP公式は「まれな組み合わせ」としており、次の定期更新で修正される予定です。
本当に危ないのは「放置された古いPHP」
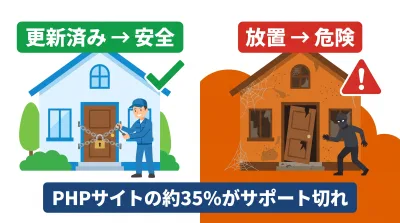
大手のサービスは専門チームが数日で修正を終えました。本当に心配なのは、誰にも気づかれないまま古いPHPで動き続けているサイトのほうです。
ビジネス+ITの報道によると、PHPを使うサイトのバージョン構成は8系が65.2%、7系が27.0%、5系が7.7%です。7系と5系を合わせた約35%は、すでに公式サポートが終了しています。サポート終了とは、メーカー保証が切れた家電のような状態です。不具合が見つかっても、公式には直してもらえません。今回、7.4〜8.1には最小限の修正パッチだけが提供されました。それより古いバージョンには、修正そのものがありません。さらに、修正版が出ている8.2も2026年12月31日でサポートが終了します。
攻撃者は、こうした「放置されたサイト」を狙ってきます。制作会社に作ってもらったきり、何年も見直していないサイトは要注意です。今回の騒動を機に、ぜひ確認しておきましょう。
PHP脆弱性からWordPressサイトを守る!今すぐ確認したい5つのこと
では、自社サイトを守るために何をすればよいのでしょうか。ここでは専門知識がなくても取り組める順に、5つの確認ポイントをご紹介します。すべてを自分で行う必要はありません。「何を確認して、誰に何を頼めばいいか」がわかれば十分です。
①自社サイトのPHPバージョンを確認する
WordPressなら、管理画面の「ツール」から「サイトヘルス」を開き、「情報」タブの「サーバー」という項目でPHPのバージョンを確認できます。表示された数字が8.5.12、8.4.27、8.3.36、8.2.35のいずれか以上であれば、今回の2件は修正済みです。7系やそれより古い数字が出てきた場合は、サポートが切れた状態なので、早めの対応をおすすめします。
②レンタルサーバー会社の公式お知らせを確認する
多くの中小企業サイトは、レンタルサーバー会社が用意したPHPで動いています。主要なサーバー会社は今回の騒動への対応状況を公式サイトで告知しており、サーバー側でPHPを更新してくれているケースも少なくありません。まずは契約中のサーバー会社の「お知らせ」ページを見てみましょう。ただし、管理画面で自分たちが古いバージョンを選んだままになっている場合は、利用者側で切り替えが必要になることもあります。
③PHPアップデートとWordPress本体・プラグインの更新を行う
PHPのバージョンが古ければ、修正版へのPHPアップデートを行います。ここで気をつけたいのが、古いPHPから一気にバージョンを上げると、古いテーマやプラグインがうまく動かなくなる場合があることです。必ずバックアップを取ってから更新し、更新後はサイトの表示や問い合わせフォームが正常に動くかを確かめてください。あわせて、WordPress本体やテーマ、プラグインも最新の状態にしておくと安心です。
④サイトに不審な変化がないかチェックする
見落としがちですが、とても大切なポイントです。PHPを更新すれば穴はふさがりますが、更新前にすでに侵入されていた場合、その侵入の跡は自動では消えません。悪用の試みが確認された10月17日以降を目安に、見覚えのないページや勝手に表示される広告がないか、知らない管理者ユーザーが増えていないか、ブラウザで警告画面が出ないかを確認しましょう。Googleサーチコンソールを使っているなら、「セキュリティの問題」に通知が来ていないかも見ておきたいところです。サーバーの記録(アクセスログ)の確認は、制作会社やサーバー会社に依頼するのが確実です。
⑤自社で判断できないときは、保守を任せられる相手を決めておく
「サイトを作ってくれた会社と連絡がつかない」「担当者が退職して、管理方法がわからない」。中小企業では、実はこうしたケースがめずらしくありません。今回のような緊急事態が起きたとき、誰が状況を判断して、誰が更新作業をするのか。この役割が決まっていないことこそが、最大のリスクと言えます。
最近はAIの活用によって脆弱性が見つかるスピードも上がっており、今回のような騒動は今後も起こりうると考えておくべきでしょう。いざというときにすぐ相談できる相手を、平時のうちに決めておくことをおすすめします。
「バージョンを見てもよくわからない」「更新してサイトが崩れたらどうしよう」「そもそも誰に頼めばいいのかわからない」と不安に感じる方もいらっしゃると思います。そんなときは、ひとりで抱え込まずにご相談ください。自社サイトの状況確認から、PHPアップデートの進め方まで、わかりやすくお手伝いします。
出典・参考
- PHP公式ニュース(セキュリティリリースの告知)(修正版のバージョン、3件目の脆弱性)
- PHP Supported Versions(各バージョンのサポート期限)
- ビジネス+IT(PHP重大脆弱性でWebサイト緊急停止)(脆弱性の概要、PHPの利用率とバージョン構成、国内の停止状況)
- 電撃オンライン(PHP脆弱性で複数ゲームが緊急メンテ)(ゲームの緊急メンテナンス、危険度の評価)
- piyolog(PHPの脆弱性に関する国内の動向)(国内組織の停止・メンテナンス告知数)
- ITmedia NEWS(公表前からの悪用の試みの観測)
- さくらインターネット(PHPの脆弱性に関する対応状況)(緊急メンテナンスと復旧状況)
- 株式会社セガ(製品情報サイト公開再開のお知らせ)(サイトの停止と再開)